Le paiement en ligne permet de régler un achat ou un service depuis un site ou une application. Carte bancaire, portefeuille électronique et virement utilisent des parcours différents. L’écran du commerçant, le prestataire qui traite l’opération et l’établissement financier participent à la transaction sans remplir le même rôle.
L’authentification vise à vérifier l’utilisateur ou son accord. Elle doit être distinguée de l’autorisation du paiement, de son exécution et du suivi de la commande. En Europe, l’authentification forte repose sur la combinaison de facteurs de catégories différentes, avec des exemptions prévues dans certaines situations. La seule saisie d’un numéro de carte ne décrit donc pas tout le parcours de sécurité.
Un fraudeur peut aussi chercher à faire valider une opération par la victime elle-même. Une confirmation dans une application ne démontre pas que le vendeur est fiable ou que la demande reçue était légitime. Le montant, le bénéficiaire et le contexte de la validation restent importants ; un paiement et une opération présentée comme son annulation ne doivent pas être confondus.
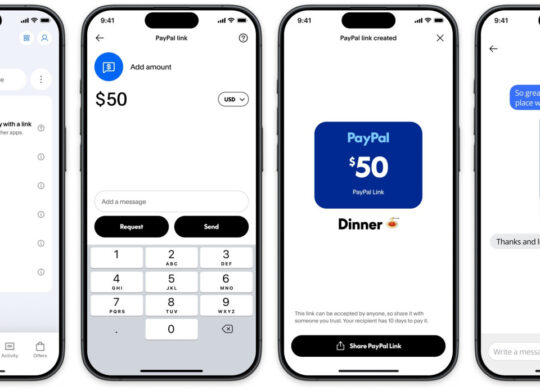
Cette page suit les évolutions du commerce électronique, les portefeuilles comme PayPal et les mécanismes de sécurité numérique. Enregistrer une carte, autoriser un paiement récurrent et régler un achat ponctuel correspondent à des engagements différents. Les outils de suivi permettent de retrouver la transaction, tandis que les conditions du vendeur concernent la livraison et le retour. Une archive d’actualité explique les changements annoncés sans remplacer les règles applicables au contrat et au moyen de paiement utilisés.