Ne manquez plus aucune de nos publications :

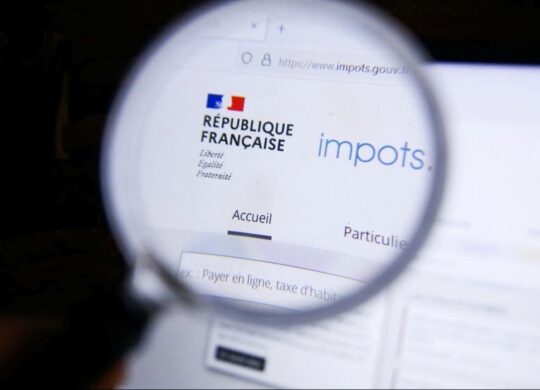
L’enquête sur le piratage des impôts et plus particulièrement de la Direction générale des finances publiques (DGFiP) connaît un nouveau développement. Un adolescent de 16 ans a été mis en examen à Paris, soupçonné d’avoir participé au vol de données fiscales revendiqué par le groupe de hackers ZeroBytes. Il a été placé sous contrôle judiciaire. Cette intrusion a exposé les informations personnelles d’au moins 678 000 particuliers et professionnels.
Le jeune homme, âgé de 15 ans au moment des faits, est connu sous le pseudo de « Casquette », selon Le Monde. Il a été mis en examen pour extraction frauduleuse de données contenues dans un système de traitement automatisé de données personnelles de l’État, en bande organisée, ainsi que pour accès et maintien frauduleux dans ce système.
Son avocat, Me Réda Ghilaci, a rappelé qu’il bénéficiait de la présomption d’innocence. La défense conteste la solidité de la mise en examen et prévoit de la contester. Le placement sous contrôle judiciaire tient notamment compte de son âge au moment des faits.
L’adolescent serait le second membre présumé de ZeroBytes à être mis en examen dans ce dossier. Un autre suspect, âgé de 18 ans et connu sous le pseudonyme de « ChatNoir », avait déjà été mis en examen en août et placé en détention provisoire. Les enquêteurs soupçonnent les deux jeunes hommes d’avoir agi ensemble dans plusieurs affaires de cybercriminalité.
Le piratage des impôts a permis aux hackers de dérober des données concernant au moins 678 000 particuliers et professionnels, selon la DGFiP. Parmi les informations exposées figurent notamment les noms et prénoms, le revenu fiscal de référence, le quotient familial et le taux de prélèvement à la source.
L’attaque a été revendiquée à la mi-août par ZeroBytes, qui avait affirmé avoir vendu les données volées pour plusieurs milliers d’euros. Cette déclaration n’a toutefois pas pu être vérifiée indépendamment. L’intrusion aurait reposé sur l’utilisation d’identifiants légitimes compromis appartenant à des agents et non sur une attaque technique particulièrement sophistiquée.
L’affaire est suivie par l’Office anti-cybercriminalité (Ofac), sous l’autorité du parquet de Paris. Les enquêteurs s’intéressent également à d’autres intrusions attribuées aux suspects. Le groupe Epsilon, considéré comme un possible prédécesseur de ZeroBytes, est notamment associé à plusieurs piratages d’entreprises et de services en ligne.
À la suite de l’incident, l’Agence nationale de la sécurité des systèmes d’information (Anssi) a recommandé de renforcer la protection des accès, notamment par la généralisation de l’authentification multifacteur. Cette méthode ajoute une vérification supplémentaire au mot de passe et limite les risques liés à des identifiants dérobés.
L’acteur britannique Patrick Stewart, devenu une figure incontournable de la culture geek grâce à X-Men et Star Trek, est mort le 28...
Chaque jour nous dénichons pour vous des promos sur les produits High-Tech pour vous faire économiser le plus d’argent possible. Voici...
Google fait évoluer le remplissage automatique de Chrome en lui permettant de récupérer des informations directement dans Gmail....
La patronne de Xbox, Asha Sharma, affirme que la demande de consoles dépasse actuellement les stocks disponibles, alors que les ventes de...
Le fournisseur d’énergie Engie confirme une fuite de données touchant certains de ses clients en France. Des pirates ont...






Productivité

Musique

Musique

Musique

Musique

Météo

Musique

Utilitaires

Navigation

Météo
Classiques

Horreur

Drame

Drame

Comédie

Comédie

Drame

Thriller
29 Oct. 2026 • 20:11