Ne manquez plus aucune de nos publications :

La Commission européenne a présenté le 17 septembre son projet de KIDS Act avec une règle immédiatement compréhensible : pas de réseaux sociaux avant 13 ans, puis des comptes encadrés par les parents jusqu’à 15 ans. Mais une interdiction d’âge n’existe réellement que si le service sait distinguer un adolescent d’un adulte. Toute la difficulté est là. L’Union européenne veut éviter que cette vérification transforme chaque connexion en contrôle d’identité, grâce à un « mini-portefeuille » capable de confirmer un seuil d’âge sans révéler de nom ni de date de naissance. La technologie est crédible. Elle ne suffit pourtant pas, à elle seule, à rendre la restriction efficace, proportionnée et accessible à tous.
Le texte n’est encore qu’une proposition, appelée à être négociée par le Parlement européen et les États membres. Son intérêt dépasse néanmoins le calendrier législatif : il oblige l’Europe à répondre à une question laissée trop longtemps aux seules plateformes. Comment protéger les mineurs sans installer une infrastructure d’identification générale de l’Internet ?
Le dispositif proposé est progressif. Selon la présentation officielle de la Commission, les moins de 13 ans ne pourraient plus accéder aux plateformes sociales concernées. Entre 13 et 15 ans, le projet prévoit des comptes limités et supervisés ; l’ouverture autonome serait autorisée à partir de 15 ans. Les obligations viseraient notamment les réseaux sociaux et les services de partage de vidéos. Nous avons déjà détaillé les principales restrictions annoncées pour ces comptes.
Cette gradation évite de traiter de la même façon un enfant de 10 ans et un adolescent de 14 ans. Elle déplace cependant le problème vers l’entrée du service. Une case « j’ai plus de 15 ans » ne protège personne. Une copie de carte d’identité envoyée à chaque réseau serait, à l’inverse, une réponse disproportionnée : elle multiplierait les bases de données sensibles, les risques de fuite et les possibilités de relier une identité civile à des usages intimes.
Il faut aussi distinguer trois opérations souvent confondues : établir l’âge d’une personne, produire une preuve limitée à un seuil, puis transmettre cette preuve au service. La plateforme n’a pas besoin de savoir qu’une utilisatrice s’appelle Marie et qu’elle est née tel jour. Elle doit seulement recevoir une réponse fiable à une question précise, par exemple « a au moins 15 ans ». Cette séparation est le cœur de la solution européenne, mais aussi le point dont dépend sa confiance.
La Commission travaille sur ce mécanisme depuis juillet 2025. Son architecture de vérification de l’âge a été déclarée fonctionnellement prête en avril 2026 et doit pouvoir s’intégrer aux futurs portefeuilles européens d’identité numérique. Un État ou un prestataire autorisé certifie d’abord l’âge à partir d’une carte d’identité électronique, d’un passeport biométrique, d’une application bancaire ou d’une vérification physique. L’application conserve ensuite une attestation minimale, et non le document complet.
Lorsqu’un réseau social demande une preuve, le portefeuille lui transmet un résultat binaire. La documentation technique vulgarisée par la Commission affirme que le service ne reçoit ni le nom ni la date de naissance, que l’émetteur de la preuve ne connaît pas le site visité et que deux vérifications successives ne peuvent pas être reliées entre elles. Des techniques dites de preuve à divulgation nulle de connaissance permettent, en principe, de démontrer qu’une condition est remplie sans dévoiler les données utilisées pour la démonstration.
Ce modèle est nettement plus protecteur qu’un contrôle direct par chaque plateforme. Il réduit la quantité d’informations distribuées et sépare les acteurs : celui qui connaît l’identité ne voit pas l’usage, tandis que le réseau qui voit l’usage ne reçoit pas l’identité. La CNIL défend depuis plusieurs années cette logique de tiers indépendant et de minimisation. Elle rappelle toutefois, dans son analyse des systèmes de vérification d’âge, que les solutions existantes peuvent rester intrusives ou contournables si cette séparation est mal exécutée.
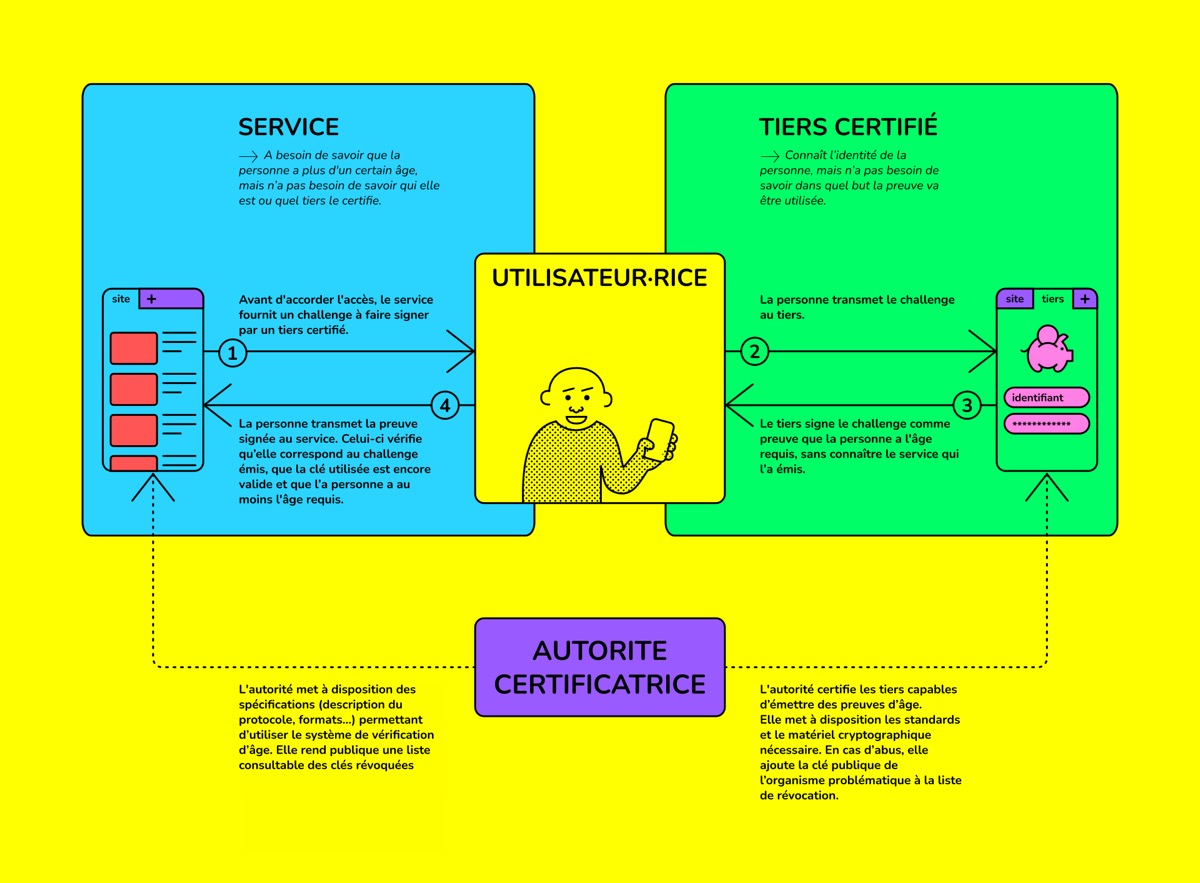
Le fonctionnement d’un démonstrateur de vérification de l’âge présenté par le LINC en 2022, avec séparation des rôles entre le service et le tiers certificateur.
Le mot « anonyme » ne doit donc pas dispenser d’un audit. Il faudra vérifier le code effectivement déployé, la gestion des journaux techniques, les bibliothèques utilisées sur le téléphone, la résistance au pistage et les conditions dans lesquelles un prestataire peut être retiré de la liste de confiance. Le code ouvert facilite l’examen ; il ne garantit pas que toutes les applications nationales ou privées respecteront la même discipline opérationnelle.
Une preuve cryptographique peut être excellente et le contrôle global médiocre. Un mineur peut utiliser le téléphone ou l’attestation d’un adulte, passer par un service non couvert, créer un compte dans une autre juridiction ou tenter un VPN. La Commission admet elle-même que le contournement est techniquement possible et présente son outil comme une barrière, non comme une garantie absolue. Cette distinction est importante : le succès ne se mesurera pas au nombre de contrôles effectués, mais à la réduction réelle de l’exposition aux usages les plus dommageables.
L’expérience australienne invite à la prudence. Après l’entrée en vigueur de restrictions comparables, nous avons observé un rebond de l’usage chez les mineurs. Une étude menée auprès d’adolescents australiens, sur un petit échantillon qualitatif, décrit aussi comment ils testent et partagent les failles des contrôles. Elle ne permet pas de mesurer l’ensemble de la population, mais elle montre pourquoi un dispositif pensé uniquement comme une barrière technique se heurte vite aux pratiques sociales.
Le risque inverse est l’exclusion abusive. Tous les utilisateurs ne disposent pas d’un smartphone récent, d’un document électronique compatible, d’un compte bancaire ou d’un accès simple à une administration. Les erreurs d’émission, les téléphones partagés et les situations familiales complexes peuvent bloquer des adultes comme des adolescents autorisés. Si la vérification devient la porte d’entrée de services ordinaires, une procédure de recours rapide et une méthode alternative hors smartphone ne seront pas des détails : elles feront partie de l’efficacité du système.
Réduire le KIDS Act à une interdiction ferait manquer son changement le plus important. La Commission veut renverser la charge de la preuve : il reviendrait aux fournisseurs de démontrer que leurs services sont adaptés à l’âge et sûrs dès leur conception. Selon les mesures détaillées dans la proposition, cela inclut notamment des comptes privés par défaut, des limites aux contacts non sollicités, à la publicité personnalisée et à certaines mécaniques d’engagement, ainsi que la désactivation de fonctions risquées pour les mineurs.
Ce déplacement est essentiel parce qu’une barrière d’âge ne modifie pas le produit situé derrière elle. Un adolescent de 15 ans ne devient pas insensible au défilement infini, aux recommandations compulsives, aux sollicitations nocturnes ou aux inconnus. Un compte parentalement supervisé peut également reproduire les mêmes incitations si le service reste optimisé pour retenir l’attention. Le contrôle d’âge sert à appliquer des règles différenciées ; il ne remplace pas ces règles.
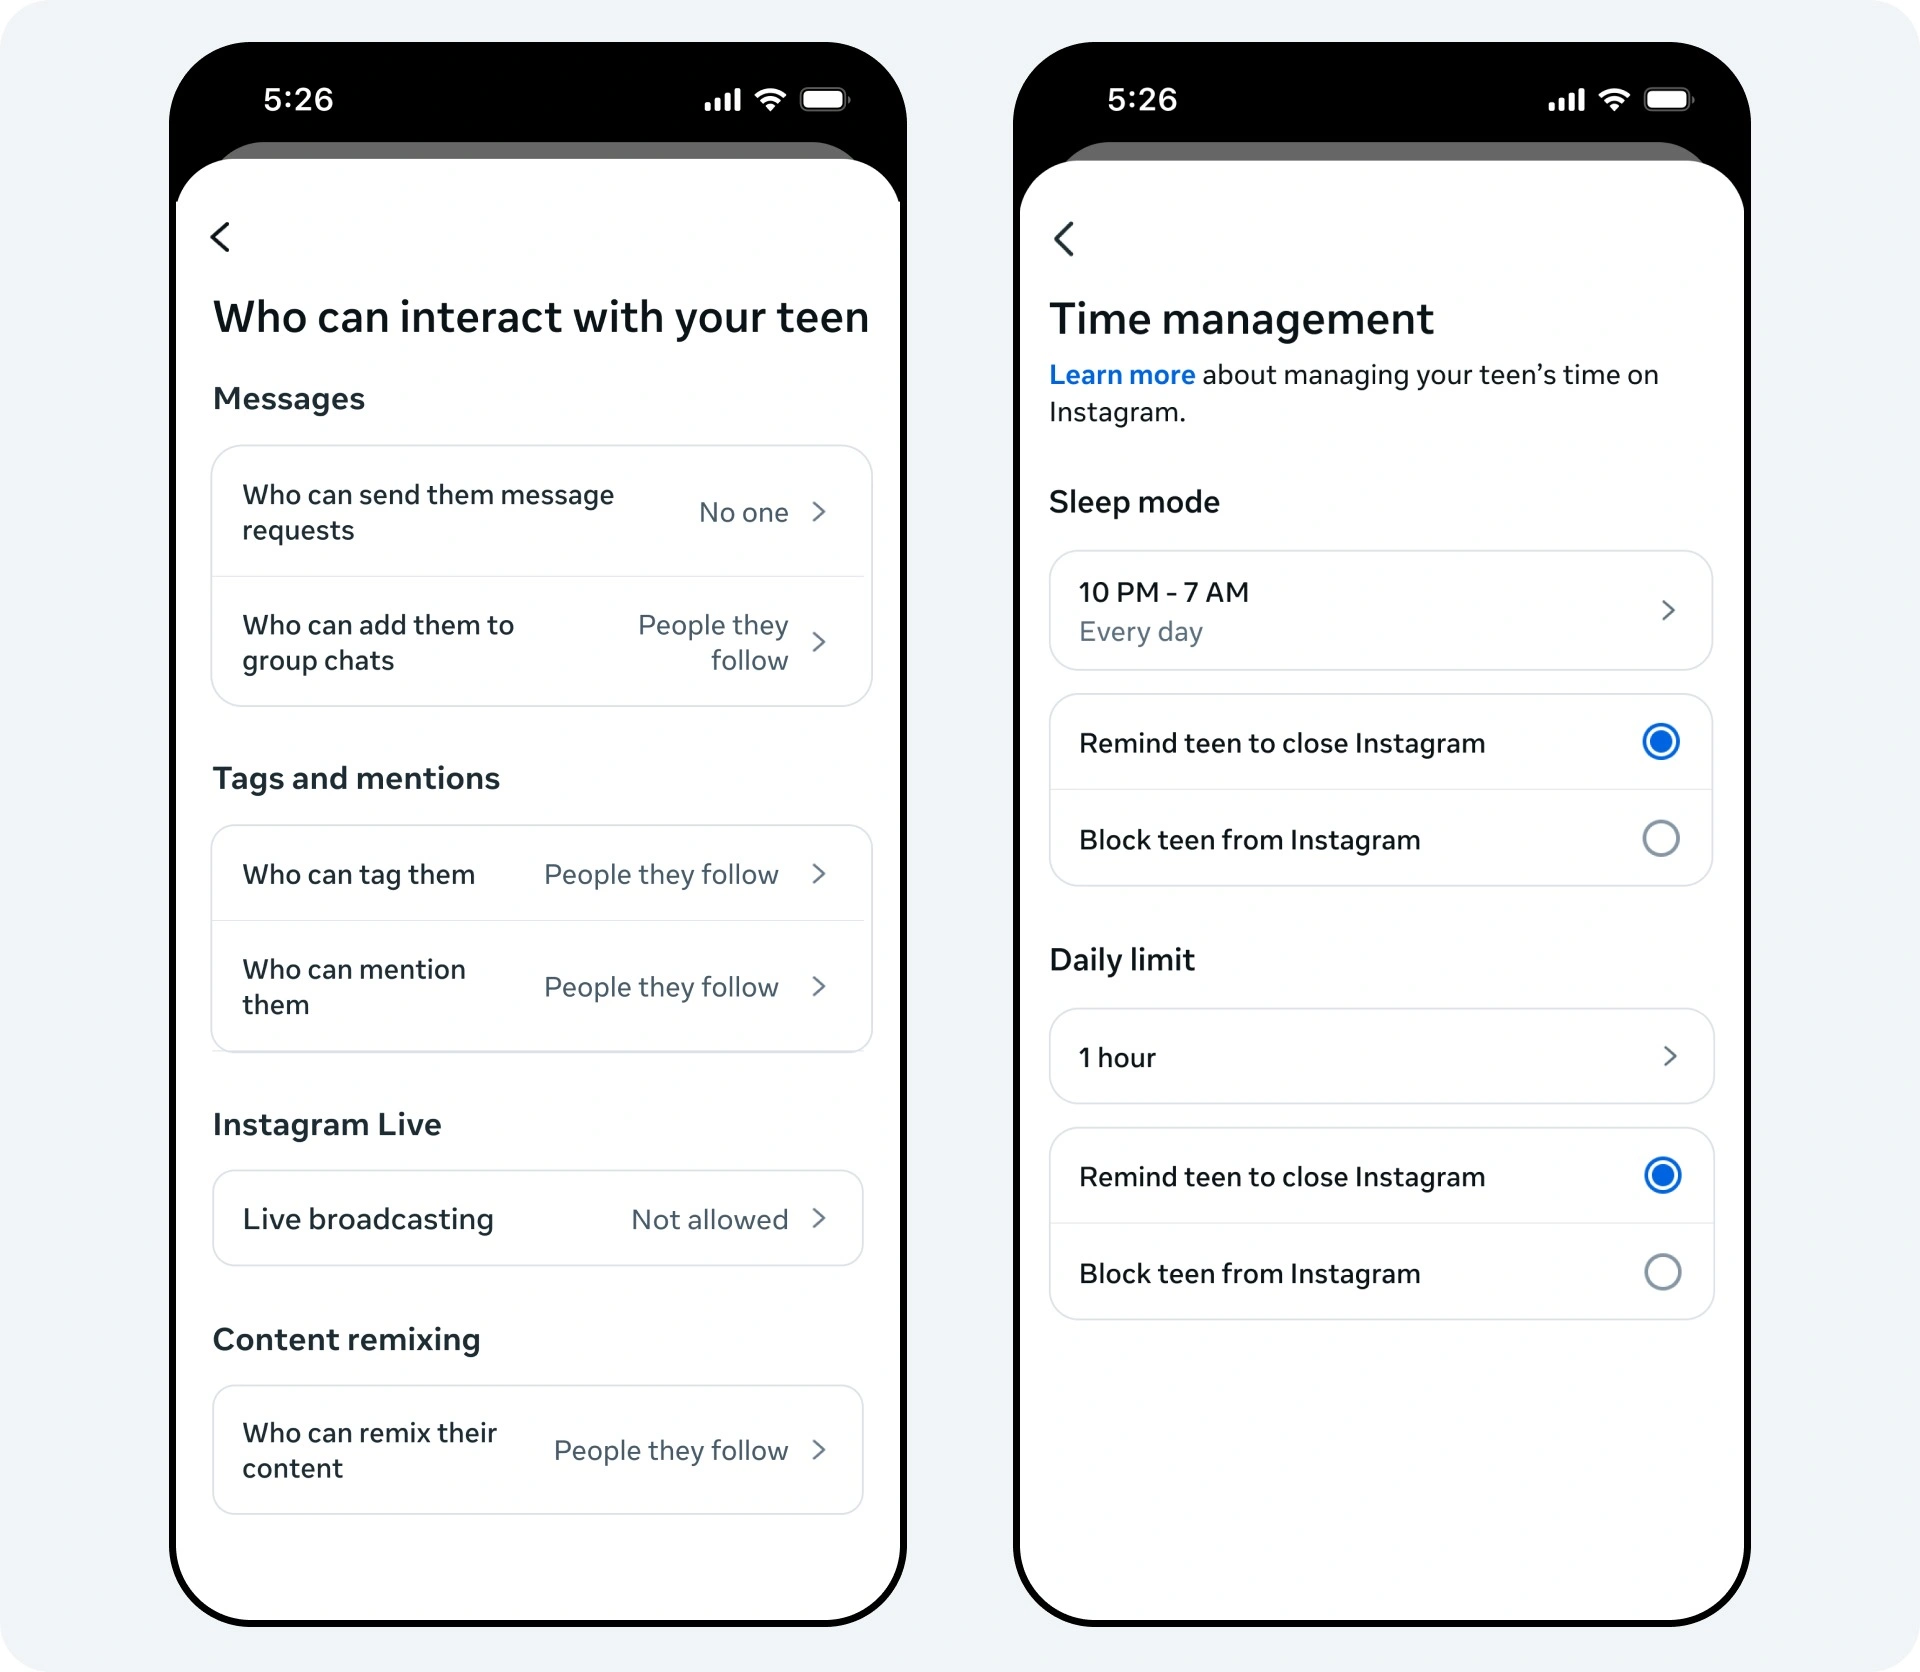
Exemples de réglages des comptes adolescents Instagram : interactions autorisées, horaires et limites quotidiennes d’utilisation.
La cohérence du périmètre sera tout aussi décisive. Si une plateforme sociale est soumise au dispositif mais qu’un jeu, un forum, une messagerie ou un compagnon conversationnel offrant des fonctions similaires ne l’est pas, les usages migreront. La Commission inclut les systèmes d’intelligence artificielle parmi les risques visés, mais les catégories devront rester assez précises pour être applicables et assez souples pour suivre l’évolution des services.
Sept pays, dont la France, participent au déploiement initial du système européen de preuve d’âge, avec un objectif de disponibilité plus large d’ici à la fin de 2026. En parallèle, le texte devra franchir la négociation législative. Le débat français montre déjà que la protection des mineurs ne dispense pas de respecter la liberté d’expression et la proportionnalité : Emmanuel Macron a relancé une initiative nationale après un obstacle constitutionnel.
Pour juger le projet européen, cinq signaux compteront davantage que les annonces : le taux de mineurs réellement empêchés d’ouvrir un compte autonome, le nombre d’adultes et d’adolescents bloqués par erreur, la possibilité d’obtenir une preuve sans smartphone compatible, les audits indépendants d’absence de traçage et la vitesse avec laquelle les plateformes corrigent les méthodes de contournement. Il faudra aussi publier ces résultats sans exposer les utilisateurs ni transformer les mesures de fraude en mode d’emploi.
Le KIDS Act pose donc la bonne exigence, mais pas encore la preuve de son efficacité. L’Europe dispose d’une architecture capable de confirmer un âge sans distribuer l’identité ; c’est une base plus solide qu’un téléchargement de pièce d’identité auprès de chaque réseau. Sa réussite dépendra moins de l’élégance cryptographique que de la gouvernance des émetteurs, de l’accès aux solutions, du traitement des erreurs et des obligations imposées au design des plateformes. Si ces éléments avancent ensemble, la vérification d’âge peut devenir un outil ciblé de protection. Si l’un d’eux manque, elle risque de produire soit une barrière facile à contourner, soit un contrôle d’accès généralisé qui ferait payer à tous les internautes le prix d’une protection incomplète.

Meta a retiré de ses futures conditions commerciales une phrase qui paraissait lui accorder un droit très large sur les contenus des sites...
La Chine veut ajouter douze technologies de fabrication photovoltaïque à son catalogue des exportations interdites ou restreintes. Le projet...





Météo

Utilitaires

Météo

Météo

Utilitaires

Style de vie

Jeux

Musique

Jeux

Photo et vidéo

Comédie

Horreur

Horreur

Enfants / famille

Comédie

Horreur

Enfants / famille

Comédie