
Ne manquez plus aucune de nos publications :

Une fuite de données a touché VACAF, le service d’aide aux vacances associé aux Caisses d’allocations familiales (CAF), avec près de 1,2 million de dossiers revendiqués par un hacker. La CNAF a confirmé l’incident, a suspendu temporairement la plateforme et a lancé des enquêtes pour déterminer l’étendue de la fuite.

Un hacker affirme avoir récupéré près de 1,2 million de dossiers liés à VACAF et les propose à la vente sur un forum connu des pirates. Les données concernent des bénéficiaires de 2026. Les informations présentes dans les extraits comprennent notamment :
L’incident concerne la plateforme vacaf.org, hébergée par un prestataire externe et pilotée par la CAF de l’Hérault pour le réseau national. Il ne s’agit pas, selon les informations actuellement disponibles, d’un piratage généralisé du site principal de la CAF (qui a déjà été piratée dans le passé). La CNAF précise que ses premières analyses n’ont identifié ni données bancaires ni mots de passe des services en ligne parmi les données concernées.
Pour limiter les risques, la CNAF a suspendu l’accès à VACAF et a activé une cellule de crise. Une plainte doit être déposée, tandis que l’ANSSI et la CNIL ont été informées. Les enquêtes doivent encore préciser les circonstances de l’incident et identifier les personnes concernées.
La fuite pourrait faciliter des tentatives de phishing ciblées. Avec des informations exactes sur les enfants, les aides perçues ou un séjour, un fraudeur pourrait fabriquer un faux SMS ou e-mail très convaincant au nom de la CAF ou d’un organisme de vacances.
Les familles doivent donc se méfier des messages inattendus demandant des identifiants, des documents ou des coordonnées bancaires, même si leur contenu semble crédible. En cas de doute, mieux vaut contacter directement sa CAF par ses canaux officiels.
La CNAF indique que les prestations continuent d’être versées normalement et que les séjours déjà réservés ne sont pas remis en cause. Les nouvelles réservations sur VACAF restent temporairement suspendues. L’organisme prévoit d’informer individuellement les personnes concernées lorsque le périmètre de la fuite sera établi
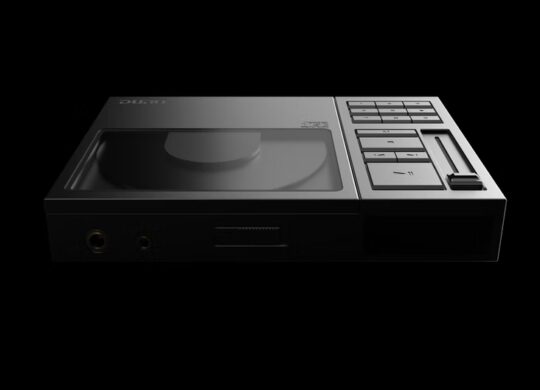
Teenage Engineering lance l’EP/BC–1, un lecteur CD qui associe commandes de lecture physiques, diffusion Bluetooth et extraction audio par USB. Il...

Deux agences fédérales américaines ont été ciblées par des cyberattaques. Le FBI enquête sur une intrusion dans sa base nationale de renseignements...
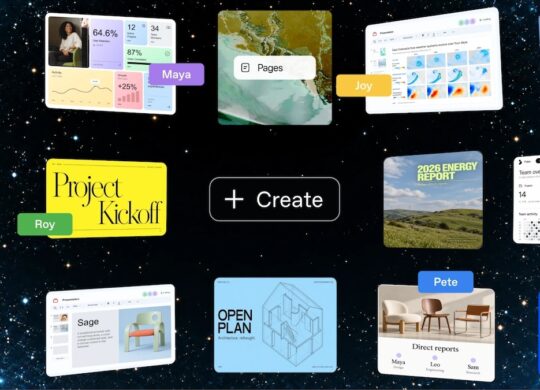
OpenAI ouvre ChatGPT Space aux abonnés Plus de 18 ans et plus, avec un déploiement mondial. Cet espace permet de créer des pages et des présentations,...





Productivité

Météo

Productivité

Météo

Musique

Musique

Musique

Livres

Météo

Météo

Enfants / famille

Comédie

Drame

Action et aventure

Action et aventure
Comédie

Comédie

Action et aventure
22 Nov. 2026 • 17:38





4 commentaires pour cet article :