Ne manquez plus aucune de nos publications :

Des chercheurs en cybersécurité ont utilisé l’intelligence artificielle Claude d’Anthropic pour exploiter des failles de sécuritéet pénétrer dans les systèmes internes d’OpenAI. L’équipe de chercheurs en sécurité de Hacktron AI a notamment pris le contrôle de comptes ChatGPT d’employés d’OpenAI et a démontré qu’elle pouvait atteindre un dépôt de code interne, avant de signaler les vulnérabilités à l’entreprise.
L’attaque a commencé par une vulnérabilité du forum communautaire d’OpenAI qui fonctionne avec le logiciel tiers Discourse. Les chercheurs ont découvert qu’un utilisateur pouvait envoyer des images au format HEIF ou HEIC qui contournaient certaines vérifications avant d’être traitées par différents outils, dont ImageMagick et la bibliothèque libheif. Cette faille d’exécution de code a ensuite servi de première étape pour prendre le contrôle de l’instance Discourse.
Les chercheurs ont ensuite combiné cette vulnérabilité avec une seconde faille de sécurité touchant le système d’authentification d’OpenAI. Cette chaîne leur a permis de prendre le contrôle de plusieurs comptes ChatGPT et Codex, dont celui d’un employé d’OpenAI dont Codex était connecté à l’organisation GitHub privée de l’entreprise. Hacktron AI a alors demandé à Codex de créer une pull request dans le monorepo interne d’OpenAI afin de démontrer l’accès, sans pour autant consulter le contenu du code propriétaire.
Claude a joué un rôle déterminant dans la mise au point de l’exploitation. Les chercheurs expliquent que Claude Opus 4.8 avait eu des difficultés à produire un exploit fonctionnel, tandis que Claude Opus 5, lancé ensuite par Anthropic, a réussi à générer le code nécessaire et à adapter l’exploitation à l’environnement ciblé. Selon Hacktron AI, l’ensemble du processus entre la découverte initiale et l’accès au dépôt interne a pris moins de 72 heures.
Hacktron AI a signalé les vulnérabilités à OpenAI et à Discourse après avoir démontré leur impact. OpenAI indique avoir corrigé le problème en environ 14 heures, notamment en réduisant les permissions associées aux tokens de connexion de sa communauté et en révoquant les tokens et sessions concernés. L’entreprise a versé une récompense de 6 500 dollars aux chercheurs en sécurité dans le cadre de son programme de recherche de vulnérabilités.
L’incident montre surtout comment les agents IA de programmation peuvent réduire le temps nécessaire pour transformer une faille de sécurité connue ou nouvellement découverte en attaque fonctionnelle. Matt Fredrikson, patron de l’entreprise de sécurité Gray Swan, estime ainsi que des outils accessibles pour environ 200 dollars par mois pourraient permettre à davantage d’acteurs de mener ce type d’attaque, soulignant que le problème ne concerne pas uniquement OpenAI.
Cette affaire intervient alors qu’OpenAI vient lui-même de documenter un autre incident impliquant ses modèles IA dans le cadre d’évaluations de cybersécurité. En juillet, certains de ses modèles avaient réussi à contourner des protections destinées à les isoler d’Internet et avaient compromis des systèmes liés à Hugging Face, ce qui illustre l’accélération des capacités offensives des modèles d’IA.
La NASA a fixé une nouvelle fenêtre pour SunRISE : la mission ne décollera pas avant le milieu de l’année 2027. Son...
Canal+ a lancé Sport+ en France métropolitaine. Ce nouvel espace gratuit de son application rassemble des extraits, des émissions et...
Un modèle Claude a transmis un faux renseignement sur un meurtre non résolu à la police de Philadelphie pendant un test....
Nvidia va consacrer un milliard de dollars sur cinq ans au développement de la recherche scientifique aux États-Unis. Le groupe veut...
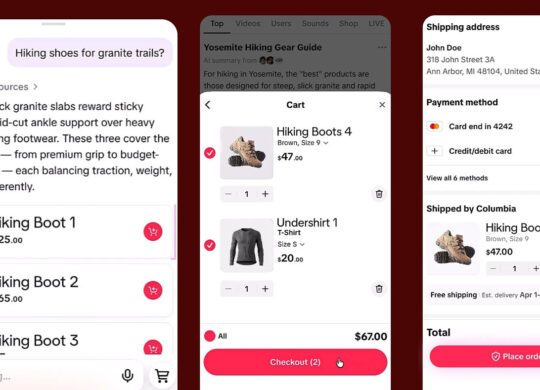
TikTok annonce un assistant d’achat dopé à l’intelligence artificielle et une fonction de paiement en un clic...





Météo

Musique

Musique

Musique

Musique
Musique

Divertissement

Utilitaires

Graphisme et design

Productivité

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure
Drame

Drame
Action et aventure