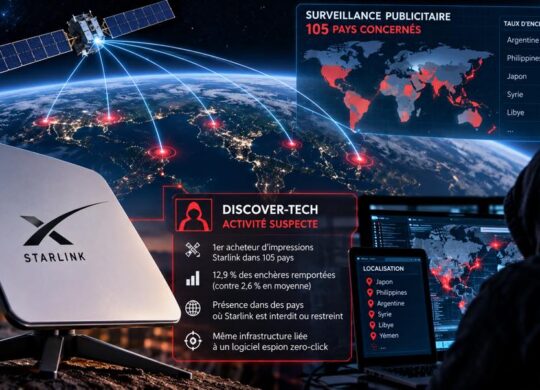
Un spyware, ou logiciel espion, collecte des informations sur un appareil à l’insu de son utilisateur ou en détournant les autorisations obtenues. Il peut rechercher des identifiants, enregistrer des activités, consulter des communications ou transmettre des données. Cette famille de menaces se définit par sa fonction de surveillance, et non par une méthode unique d’installation.
Certains programmes se dissimulent dans une application trompeuse ; d’autres exploitent une vulnérabilité ou nécessitent un accès préalable au téléphone ou à l’ordinateur. Les capacités varient fortement. Une extension qui détourne un historique de navigation et une plateforme d’espionnage ciblant un smartphone ne disposent ni des mêmes accès ni des mêmes moyens. Le hameçonnage peut servir de point d’entrée, sans être indispensable à toutes les infections.
Les enquêtes consacrées à Pegasus montrent comment l’analyse de traces techniques permet d’étudier certaines opérations de surveillance. Un comportement inhabituel ne suffit cependant pas à identifier le programme responsable. Une consommation de batterie élevée peut avoir plusieurs causes ; inversement, un espionnage discret peut laisser peu de signes immédiatement visibles.
Les publications réunies ici abordent la détection, les correctifs, les usages abusifs et leurs conséquences pour la vie privée. Les permissions, la provenance des logiciels et la protection des comptes sont des niveaux de défense complémentaires. Après un incident, désinstaller une application ne supprime pas les informations déjà copiées ailleurs. L’examen des sessions ouvertes et des accès accordés aide aussi à comprendre ce qui relève du logiciel installé et ce qui relève d’un compte compromis.