Ne manquez plus aucune de nos publications :

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les élèves scolarisés dans l’État au cours des trois dernières années. Les fichiers copiés contiennent des informations scolaires et personnelles très détaillées, tandis que l’organisme commence seulement à prévenir les familles après plusieurs mois d’accès non autorisé.
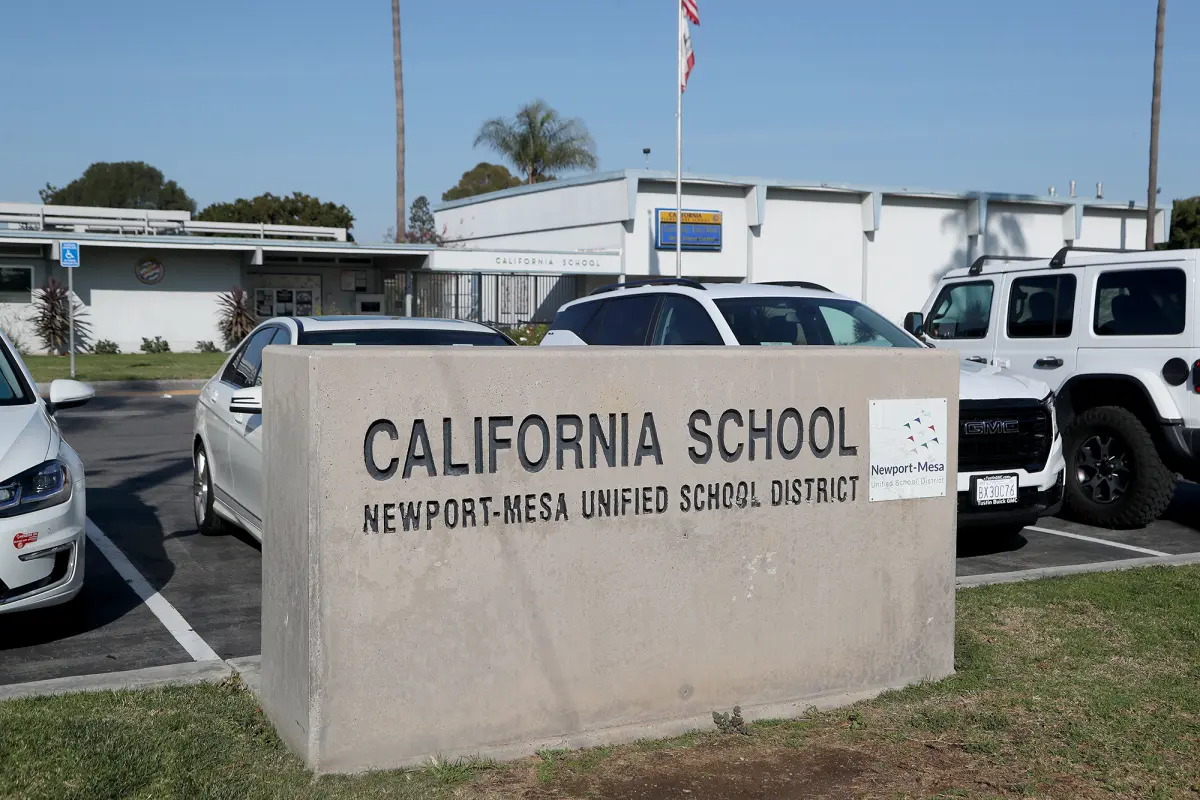
ETS a détecté le 25 septembre 2026 une activité anormale sur un serveur SFTP, un espace sécurisé servant à échanger les données des évaluations scolaires avec le California Department of Education (CDE). L’enquête a ensuite établi qu’un tiers avait utilisé un identifiant compromis à plusieurs reprises entre le 22 mai et le 18 septembre. L’attaquant ne s’est pas contenté de consulter le serveur : il a copié des fichiers.
Le périmètre est considérable. Le CDE indique que les données de tous les élèves inscrits pendant les trois années scolaires précédentes figurent parmi les informations exposées. La Californie comptait plus de 5,7 millions d’élèves pour la seule année 2025-2026, mais l’autorité ne fournit pas encore un total définitif de personnes affectées. Elle parle donc de plusieurs millions de dossiers, avec un niveau de détail variant selon chaque élève.
Les fichiers peuvent inclure le nom, la date de naissance, l’adresse, l’établissement, le district, le niveau scolaire et des identifiants administratifs. Ils renferment aussi, selon les cas, le genre, l’origine déclarée, la langue principale, le pays d’origine, les résultats aux évaluations, le statut d’apprentissage de l’anglais et la participation à différents programmes. Des informations relatives au handicap, aux aménagements d’examen ou à la situation de certains élèves sans domicile stable ont également pu être copiées.
Cette nature scolaire et sociale distingue l’incident d’un vol classique de coordonnées. Même sans données bancaires, l’assemblage de renseignements durables peut faciliter des tentatives d’hameçonnage crédibles visant les familles. Nous avons récemment vu avec la fuite de la CAF que les bases administratives deviennent particulièrement sensibles lorsqu’elles permettent de contextualiser un message frauduleux.
Le document de notification apporte une limite importante : les fichiers copiés ne contenaient pas de numéros de sécurité sociale, de permis de conduire, de passeport, de cartes de paiement, de comptes financiers ou de mots de passe. Les informations personnelles des parents et tuteurs ne sont pas non plus concernées. Cela réduit le risque de fraude financière immédiate, sans effacer celui d’usurpation d’identité ou d’ingénierie sociale autour de l’école et des examens.
ETS dit n’avoir trouvé à ce stade aucune preuve d’une publication des données. Cette formulation ne garantit toutefois ni leur destruction ni l’absence d’une circulation privée. L’organisation a désactivé le compte impliqué, mis hors ligne le serveur concerné et construit un nouvel espace SFTP doté de contrôles renforcés. Le centre californien Cal-CSIC participe à l’analyse forensique, avec le département technologique de l’État et le bureau des services d’urgence.
L’incident illustre une faiblesse fréquente de la chaîne numérique publique : l’administration peut imposer ses propres règles de sécurité, mais les données transitent aussi par des sous-traitants. ETS administre notamment les évaluations CAASPP et ELPAC, ce qui l’oblige à centraliser des informations provenant de très nombreux districts scolaires. Une seule identité compromise a ainsi donné accès à un ensemble bien plus vaste que le compte d’un établissement isolé.
La notification aux familles a commencé le 16 octobre et doit se poursuivre jusqu’au début de novembre. Le CDE précise que les autorités policières compétentes ont été averties. Il examine parallèlement le respect par ETS de ses obligations contractuelles et de sécurité, un volet distinct de la recherche de l’auteur de l’intrusion.
Les élèves actuels et anciens concernés peuvent bénéficier gratuitement de deux années de surveillance d’identité Experian IdentityWorks. Deux formules sont proposées, l’une pour les mineurs et l’autre pour les personnes désormais majeures. L’inscription doit être effectuée au plus tard le 19 mars 2027 et ne nécessite pas de carte bancaire, un détail utile alors que de faux sites d’assistance pourraient exploiter précisément l’annonce de la fuite.

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...





Météo

Musique

Photo et vidéo

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Horreur

Drame

Drame

Science-fi et fantasy

Comédie

Action et aventure

Drame

Horreur

17 Oct. 2026 • 20:47