
Ne manquez plus aucune de nos publications :

Une simple publicité peut désormais devenir une porte d’entrée pour un logiciel espion gouvernemental, sans clic ni interaction de la victime. Citizen Lab affirme avoir identifié la première preuve technique publique d’attaques zero-click diffusées par l’intermédiaire de réseaux publicitaires, une méthode baptisée « AdFection » par les chercheurs.
L’enquête met en cause Discover-Tech, société israélienne présentant ses activités comme relevant de la publicité numérique. Sa plateforme Controlium aurait permis à des entreprises spécialisées dans les logiciels espions de désanonymiser des utilisateurs, d’identifier précisément leurs appareils puis de leur transmettre du code malveillant au moment de l’affichage d’une publicité.
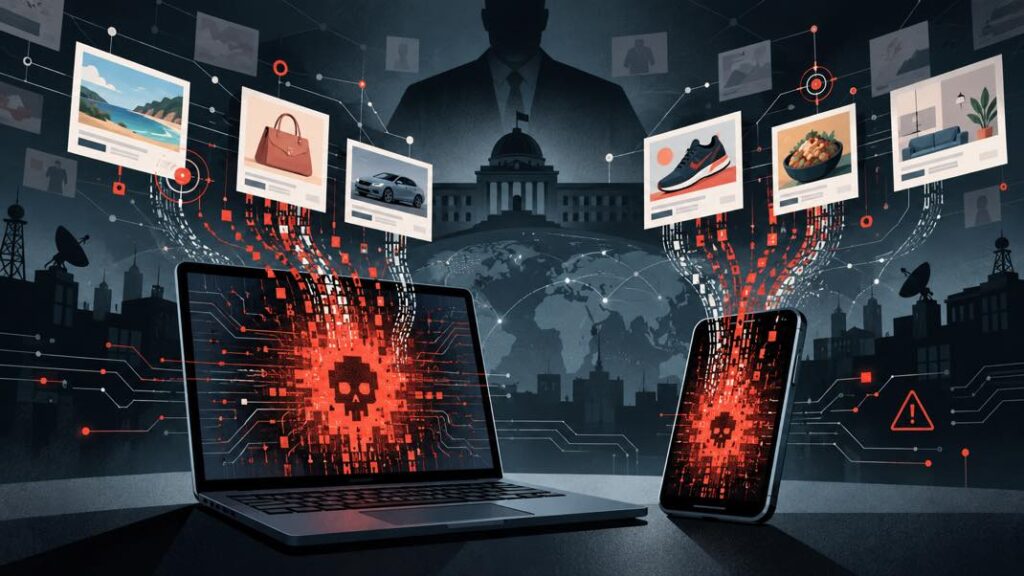
Citizen Lab relie notamment cette infrastructure à Candiru, désormais connue sous le nom Integrity Labs, et à Bindecy. Au moins 45 ordinateurs Windows appartenant au groupe Al Jazeera auraient été ciblés en 2024 et 2025 par le spyware de Candiru. Et contrairement aux campagnes de cyberattaque classiques, aucune pièce jointe ni lien piégé n’était nécessaire.
Cette technique marque donc une nouvelle étape après les nombreuses attaques zero-click associées à Pegasus, qui exploitaient directement des failles dans les smartphones.
Les chercheurs ont retrouvé près de quatre milliards d’enregistrements d’enchères publicitaires liés à Discover-Tech. Ses annonces auraient été diffusées sur près de 200 000 applications et sites, y compris sur des réseaux utilisés par des administrations, infrastructures critiques et organismes internationaux.
Google et plusieurs acteurs publicitaires ont depuis coupé ou suspendu les accès de Discover-Tech. L’affaire rappelle aussi combien les identifiants publicitaires peuvent devenir des outils de surveillance, comme l’avait déjà montré l’écosystème des logiciels espions commerciaux.
Citizen Lab recommande aux personnes susceptibles d’être ciblées de désactiver le suivi publicitaire, voire de bloquer les annonces lorsque cela est possible. L’enjeu dépasse désormais la publicité malveillante traditionnelle : l’infrastructure mondiale conçue pour suivre les consommateurs peut aussi devenir, entre de mauvaises mains, une redoutable infrastructure d’espionnage.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...







Productivité

Météo

Musique

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Thriller

Horreur

Horreur

Drame

Drame

Science-fi et fantasy

Comédie

Action et aventure

17 Oct. 2026 • 20:47



2 commentaires pour cet article :