Ne manquez plus aucune de nos publications :

Une faille de sécurité découverte dans le système de récupération de compte Google permettait d’obtenir le numéro de téléphone de n’importe quel utilisateur, sans alerter ce dernier. Google a corrigé cette vulnérabilité après le signalement d’un chercheur en sécurité.
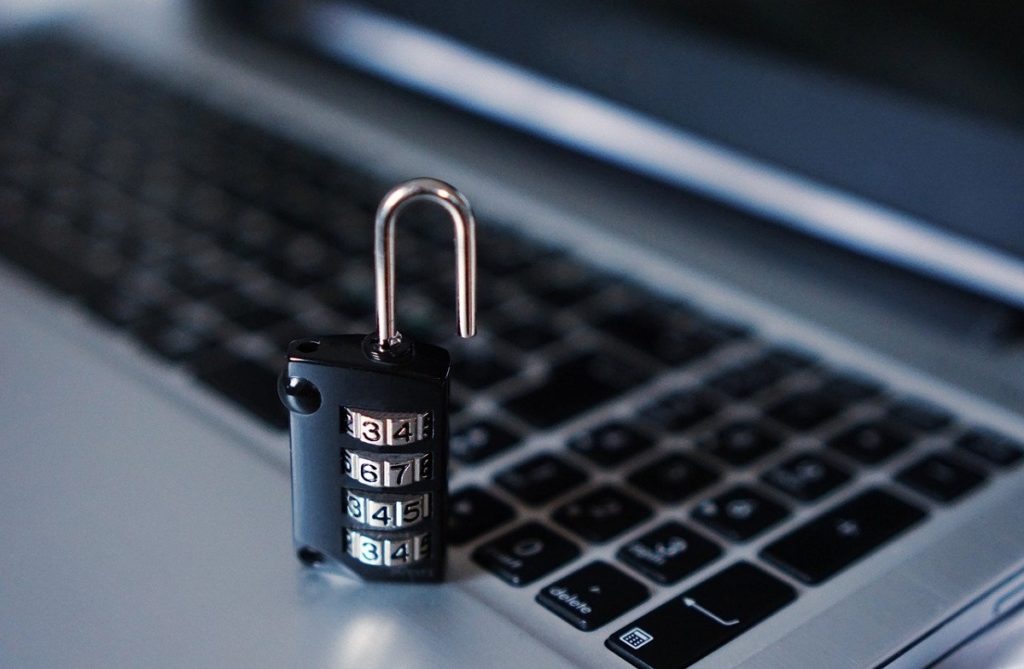
Le chercheur, connu sous le pseudonyme Brutecat, a partagé ses découvertes sur son blog. En exploitant une faille dans la fonctionnalité de récupération de compte de Google, il a réussi à obtenir les numéros de téléphone associés aux comptes. Son attaque reposait sur une série d’étapes combinant plusieurs techniques. D’abord, il parvenait à récupérer le nom complet d’un compte ciblé. Ensuite, il contournait une protection anti-bot conçue pour limiter les requêtes de réinitialisation de mot de passe.
En désactivant cette limite de requêtes, Brutecat a pu tester toutes les combinaisons possibles de numéros de téléphone en un temps record. Grâce à un script automatisé, il estimait pouvoir identifier un numéro de récupération en 20 minutes ou moins, selon la longueur du numéro. Cette rapidité rendait la faille particulièrement dangereuse, surtout pour les comptes anonymes ou sensibles.
L’exposition d’un numéro de téléphone de récupération peut avoir des conséquences graves. Un hacker pourrait, par exemple, lancer une attaque de type « SIM swap » pour prendre le contrôle du numéro de téléphone. Une fois ce numéro sous son contrôle, il deviendrait possible de réinitialiser les mots de passe des comptes associés en interceptant les codes de réinitialisation envoyés par SMS. Ce type d’attaque représente une menace sérieuse, notamment pour les comptes Google contenant des données personnelles ou professionnelles sensibles.
Google a réagi après le signalement de Brutecat. Une porte-parole de l’entreprise a confirmé à TechCrunch que la faille était corrigée, déclarant : « Ce problème a été résolu. Nous valorisons notre collaboration avec la communauté des chercheurs en sécurité via notre programme de récompenses pour les vulnérabilités, et nous remercions le chercheur pour avoir signalé ce problème ».
La porte-parole a ajouté qu’aucune exploitation confirmée de cette faille n’avait été détectée à ce jour. Pour sa découverte, Brutecat a reçu une récompense de 5 000 dollars dans le cadre du programme de bug bounty de Google.
Grand Theft Auto VI (GTA 6) sortira le 19 novembre sur PlayStation 5 et Xbox Series X/S, mais pas sur PC. Cela étant dit, le jeu de Rockstar Games...
OpenAI a acquis Odessia, une jeune pousse spécialisée dans l’organisation de voyages par intelligence artificielle. Son fondateur,...

La crise qui secoue Nvidia prend désormais une dimension judiciaire : un actionnaire du géant des puces d’intelligence artificielle a...
Le Poco X8s arrive en France avec un positionnement peu courant : un smartphone relativement compact, une batterie de 6 330 mAh et un véritable...
Mozilla annonce faire un cadeau aux utilisateurs de Firefox : le VPN gratuit intégré au navigateur propose désormais un quota...



Photo et vidéo

Météo

Utilitaires

Météo

Divertissement

Productivité

Divertissement

Photo et vidéo

Utilitaires

Jeux

Action et aventure

Comédie

Comédie

Comédie

Comédie

Comédie

Action et aventure

Comédie