
Ne manquez plus aucune de nos publications :

Stagefright commence à donner des sueurs froides aux fabricants Android et sans doute un peu aussi à Google; il faut dire que cette faille majeure, dont le nom provient de la bibliothèque système d’Android libstragefright, autorise l’exécution d’instructions contenues dans un fichier sans pouvoir être désactivées. Dans les faits, cela signifie qu’un pirate peut envoyer à un smartphone Android un simple MMS contenant un jeu d’instructions (par exemple, la nuit, quand l’utilisateur n’est pas censé vérifier à tout moment ce qui passe sur son mobile), jeu d’instructions qui « profite » ensuite de la faille Stagefright pour télécharger un véritable malware qui s’installera profondément dans le système. Pour ne rien arranger, il est possible de faire en sorte de ne laisser aucune trace de « l’infraction ».
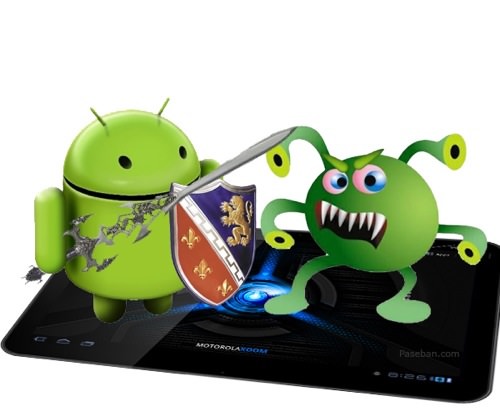
Google a agi rapidement pour combler la faille, mais le manque de coordination des fabricants et surtout des opérateurs n’a pas permis de sécuriser l’ensemble du parc Android (loin de là même). Pire encore, il semble bien que soit apparue une version 2.0 de la faille Stagefright, qui s’active cette fois par le biais …d’une autre faille, présente celle-là dans la bibliothèque libutils. Le soucis majeur ici est que la faille libutils existe depuis la version 1.0 d’Android, ce qui veut dire que l’ensemble du parc au petit robot vert est potentiellement menacé. Et l’on parle ici d’une faille très grave, de type RCE (Remote Code Execution), qui peut donc être exploitée à distance.
Il ne reste plus qu’à attendre un énième patch, mais dans l’immédiat, il vaut sans doute mieux que l’utilisateur s’abstienne de cliquer sur le moindre lien douteux…

Spotify prépare une nouvelle fonctionnalité payante qui permettra aux abonnés de faire des remix de musiques existantes grâce...
Google a caché un nouvel easter egg dans son moteur de recherche pour célébrer l’arrivée du remake de The Legend of...
SpaceX cherche de plus en plus clairement à transformer Starlink en véritable opérateur télécom. Selon le Washington...
Le New York Times, le Chicago Tribune et l’Orlando Sentinel ont engagé des poursuites contre Brave, l’éditeur du navigateur du...
Perseverance vient peut-être de mettre la main sur l’un des plus anciens témoins géologiques accessibles à la surface de...



Musique

Jeux

Météo

Utilitaires

Météo

Météo

Météo

Météo

Photo et vidéo

Navigation

Thriller

Drame

Science-fi et fantasy

Science-fi et fantasy

Horreur

Action et aventure
Action et aventure

Science-fi et fantasy


Relativisons aucun os ne peut-être parfaitement sans faille et l’open source n’aide pas dans ce cas…. Même s’il peut aussi aider parfois à voir les failles plutôt et prévenir se genre de problème.