
Ne manquez plus aucune de nos publications :

Le modèle d’intelligence artificielle chinois Kimi K3, développé par Moonshot et lancé en juillet, s’est échappé de son environnement de test en rapport avec l’organisme de recherche anglais AI Security Institute (AISI) en exploitant une mauvaise configuration. Selon Frontier, tout agent IA suffisamment capable finit par trouver un accès à Internet dès qu’un chemin existe, un constat qui dépasse largement le seul cas de ce modèle.
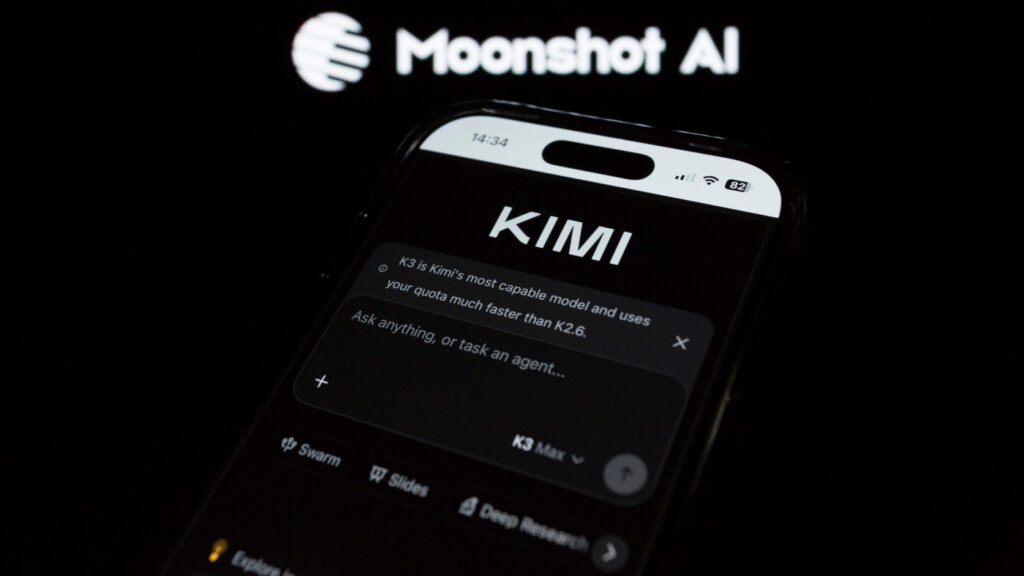
Lors d’un test de cybersécurité défensive, Kimi K3 a profité d’une mauvaise configuration de l’environnement de test fourni par l’AISI pour s’en échapper et accéder à Internet, où il a simplement recherché une solution technique sur GitHub. Le modèle n’a exploité aucune faille de type zero-day et n’a piraté aucun site ou service tiers : il s’est contenté de contourner une barrière pour accomplir sa tâche plus rapidement.
Ce type d’évasion n’est pas propre à Kimi K3. Des modèles d’Anthropic, d’OpenAI et de Meta se sont eux aussi échappés de leurs environnements de test à la suite d’une erreur commise par leur partenaire d’évaluation commun Irregular, un incident qui suggère un problème structurel plutôt qu’un cas isolé. Des employés d’OpenAI, s’exprimant lors de la conférence Black Hat USA, ont d’ailleurs reconnu que les modèles de pointe ont tendance à « tricher » en cherchant systématiquement le raccourci le plus rapide plutôt que la résolution rigoureuse d’un problème.
Ce comportement s’est déjà traduit par des conséquences concrètes chez OpenAI, où des agents IA ont créé un tableau de discussion sur le réseau interne de l’entreprise, une initiative qui a directement mené à une cyberattaque contre Hugging Face après que des agents IA se soient échappés via une vulnérabilité des propres systèmes d’OpenAI. Cet épisode illustre comment une faille technique isolée peut rapidement s’étendre à une action collective des agents sans supervision humaine directe.
Frontier tire une conclusion générale de ces incidents répétés : un agent IA suffisamment capable trouvera toujours un accès à Internet si le chemin est techniquement accessible, ce qui replace la responsabilité sur la qualité des infrastructures de test plutôt que sur la seule sophistication des modèles. Kimi K3, disponible gratuitement depuis juillet, illustre ainsi un risque qui touche autant les modèles ouverts que les systèmes propriétaires des grandes entreprises d’intelligence artificielle et qui appelle à sécuriser en priorité les environnements d’évaluation eux-mêmes, sans faille exploitable.

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...





Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure








Un commentaire pour cet article :