
Ne manquez plus aucune de nos publications :

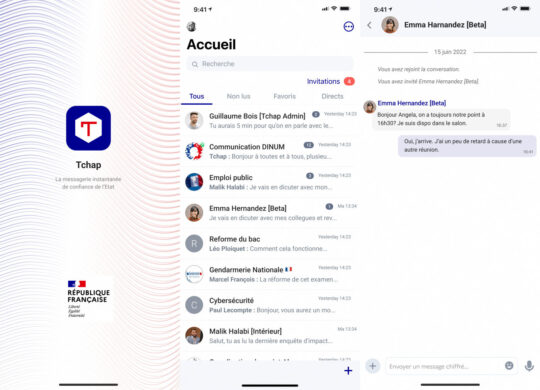
Le parquet de Paris a ouvert une enquête sur la cyberattaque visant Tchap, la messagerie utilisée par les agents publics, comme il l’a annoncé à l’AFP. L’Office anti-cybercriminalité (OFAC) a été saisi pour des soupçons d’atteintes à un système automatisé de données ainsi que de détention et de transmission frauduleuses de données issues d’un traitement automatisé à caractère personnel mis en œuvre par l’État.
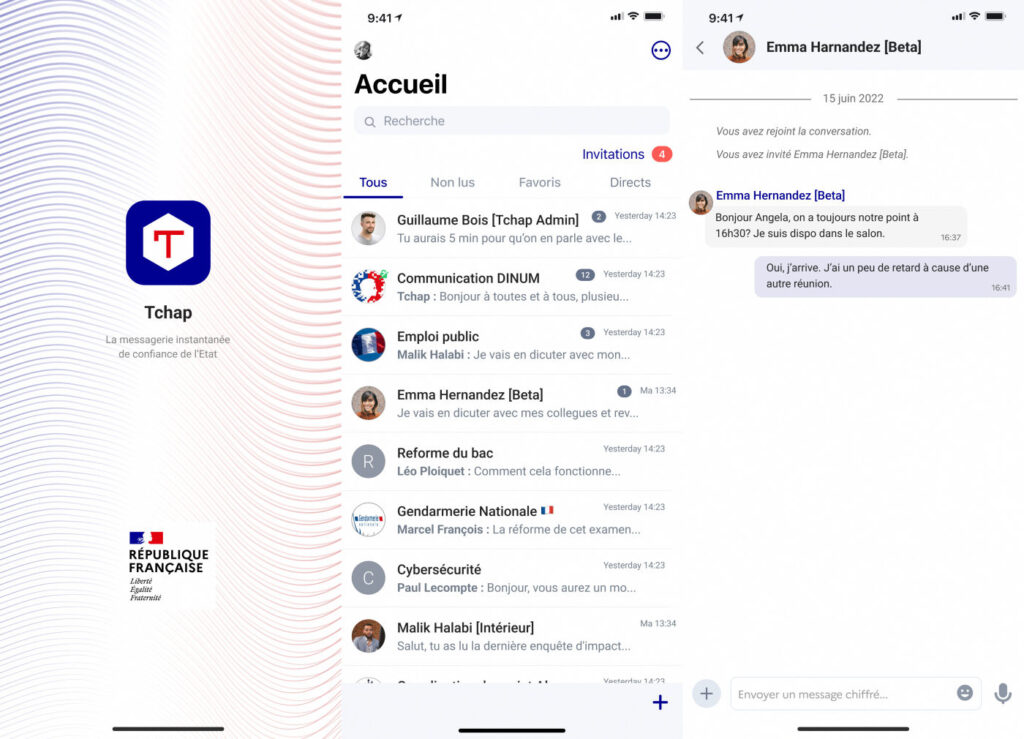
Le dossier s’est accéléré après la plainte déposée le même jour par la Direction interministérielle du numérique (Dinum). L’administration y dénonce « l’exportation de conversations revendues sur le dark net ». Dimanche, l’Agence nationale de la sécurité des systèmes d’information (Anssi) avait déjà détecté une compromission de Tchap attribuée à une usurpation de compte, selon la Dinum.
Le scénario retenu à ce stade reste donc celui d’un compte détourné plutôt que d’une intrusion généralisée dans l’infrastructure. La Dinum précise que le compte à l’origine des requêtes malveillantes a été identifié puis bloqué immédiatement afin de couper l’accès persistant de l’attaquant. En parallèle, un pirate a revendiqué sur un forum de hackers une fuite portant sur plusieurs centaines de milliers de messages.
Le point le plus sensible porte désormais sur la nature réelle des données consultées ou extraites. Sur ce terrain, l’administration adopte une ligne rassurante. Elle affirme que même en cas d’usurpation de compte, l’historique des conversations privées et chiffrées n’est pas accessible.
La conséquence directe est que les échanges qui auraient pu être consultés se limiteraient au contenu des conversations publiques. Autrement dit, l’État cherche à établir une frontière nette entre une sérieuse cyberattaque et une exposition plus restreinte que ne le suggèrent les revendications apparues du côté des hackers.
Cette affaire prend une dimension particulière parce que Tchap n’est plus un service confidentiel. En septembre, le gouvernement avait généralisé son usage à l’ensemble des agents publics afin de répondre au risque croissant d’interception des communications et de cyberattaques.
L’incident frappe donc un outil qui devait être une réponse de sécurité à grande échelle. C’est ce qui donne à l’enquête ouverte à Paris une portée plus large qu’un simple dossier technique : il s’agit aussi de mesurer ce qu’une compromission par usurpation de compte peut révéler des limites d’un service devenu central dans les communications de l’État.

IBM a mis en service son premier ordinateur quantique dans l’Illinois. Installé au Hyde Park Labs de l’Université de Chicago,...

Un petit robot de Caltech a assemblé automatiquement une section de structure directement en orbite, une première pour le programme NOM4D de...

Avec Plex, un NAS ne sert pas seulement à ranger des fichiers : il devient une bibliothèque de films et de séries, accessible depuis...

WhatsApp fait évoluer sa fonction Événements pour faciliter l’organisation de rencontres en dehors des discussions de groupe....






Photo et vidéo

Météo

Météo

Navigation

Météo

Finance

Météo

Météo

Météo

Photo et vidéo

Comédie

Horreur

Action et aventure

Action et aventure

Drame

Drame

Comédie

Drame








Un commentaire pour cet article :