Ne manquez plus aucune de nos publications :

La Commission nationale de l’informatique et des libertés (CNIL) a frappé fort en prononçant une sanction de 3,5 millions d’euros à l’encontre d’une entreprise qu’elle désigne sous le nom de « l’enseigne X ». Bien que l’autorité administrative ait gardé l’anonymat dans sa délibération officielle, l’identité de la société a été confirmée : il s’agit d’Intersport.
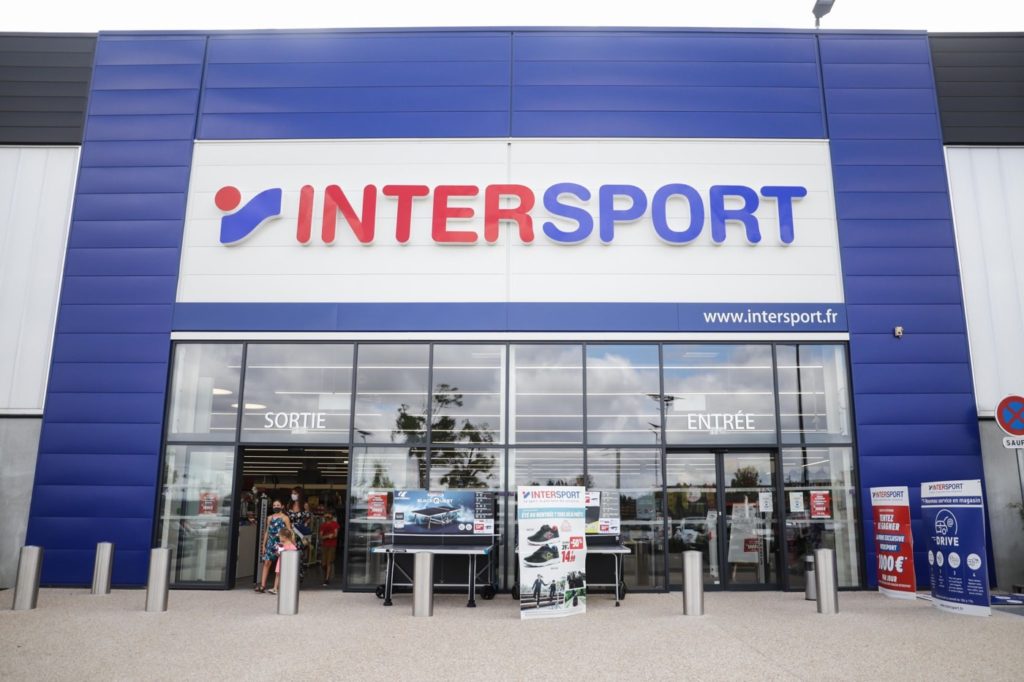
Au cœur de cette sanction se trouve l’utilisation illicite des données personnelles des membres du programme de fidélité. La CNIL reproche à Intersport d’avoir transmis les numéros de téléphone et les adresses e-mail de ses clients à un réseau social (qui n’est pas nommé publiquement mais il s’agit de Facebook) à des fins de ciblage publicitaire, et ce, sans avoir recueilli un consentement valable au préalable.
L’ampleur de la manœuvre est importante : près de 10,5 millions de personnes réparties dans 16 pays différents sont concernées par ce transfert d’informations. Concrètement, ces données servaient à afficher des messages publicitaires personnalisés promouvant les articles de l’enseigne de sport directement sur le fil d’actualité des utilisateurs ciblés sur Facebook.
Le litige repose sur l’interprétation du formulaire d’adhésion. Lors de l’audience, Intersport a tenté de se justifier en affirmant que l’approbation du programme de fidélité couvrait ces pratiques. Une défense rejetée par le régulateur : selon la CNIL, le document autorisait uniquement l’envoi de SMS et d’e-mails promotionnels par l’enseigne elle-même, mais ne permettait en aucun cas la transmission des données individuelles à un tiers comme un réseau social.
Face à la polémique, Intersport a réagi auprès du Figaro en confirmant être la cible de la procédure tout en nuançant la gravité des faits. L’entreprise assure n’avoir « jamais revendu les données personnelles de ses clients » et précise qu’aucune donnée sensible n’est impliquée. Elle explique avoir utilisé un service publicitaire proposé par le réseau social, un dispositif technique aujourd’hui remis en cause par l’autorité de contrôle.
L’enseigne avait initialement tenté d’éviter la publicité de cette décision, arguant que cela risquait de fragiliser son équilibre commercial et la confiance de ses adhérents. Si la CNIL dispose du pouvoir d’anonymiser ses sanctions, elle a ici choisi de rendre la décision publique, bien que le nom ait été tu dans la décision avant d’être révélé par la presse et confirmé par l’intéressé.
En parlant d’Intersport, c’est l’occasion de rappeler que l’enseigne a été piratée en 2022 puis en 2024. La cyberattaque de 2022 concernait des données personnelles d’employés. Celle de 2024 touchait un peu tout le monde avec 52 Go d’informations au total.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...








Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure