
Ne manquez plus aucune de nos publications :

Le gestionnaire de mots de passe LastPass, qui a connu plusieurs piratages, annonce renforcer la sécurité des comptes de ses utilisateurs. Cela s’impose notamment par un mot de passe principal qui doit avoir 12 caractères au minimum, et ce pour tout le monde.
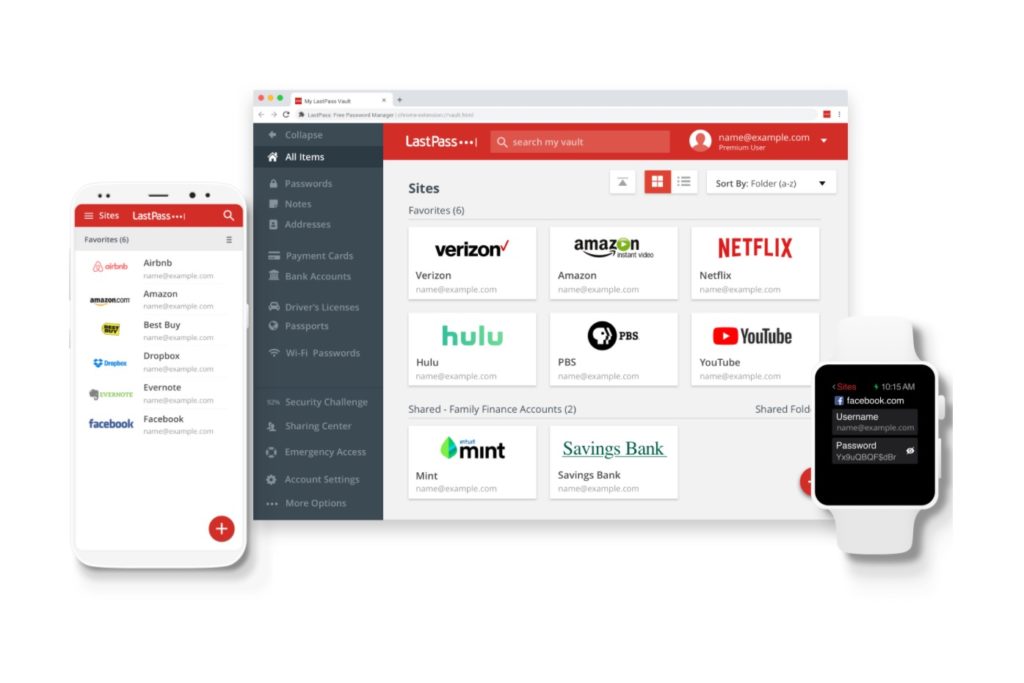
Même si LastPass a répété à plusieurs reprises qu’un mot de passe principal de 12 caractères était obligatoire depuis 2018, les utilisateurs ont eu la possibilité d’en utiliser un plus court. « Historiquement, bien qu’un mot de passe principal de 12 caractères soit le paramètre par défaut de LastPass depuis 2018, les clients avaient toujours la possibilité de renoncer aux paramètres par défaut recommandés et de choisir de créer un mot de passe principal avec moins de caractères, s’ils le souhaitaient », a déclaré LastPass. Tout cela change.
Depuis avril 2023, LastPass oblige les nouveaux utilisateurs à avoir un mot de passe principal de 12 caractères au minimum. À partir de janvier 2024, cela va concerner tous les comptes, nouveaux comme anciens.
En outre, LastPass va également vérifier les mots de passe principaux (nouveaux ou mis à jour) par rapport à une base de données d’informations d’identification précédemment divulguées sur le dark web afin de s’assurer qu’ils ne correspondent pas à des comptes déjà compromis.
Le dernier piratage en date de LassPass a eu lieu en 2022. Le code source et des informations avaient été volés, tout comme les coffres avec les mots de passe des utilisateurs. Il y avait également eu un piratage en 2021, avec les mots de passe maîtres d’utilisateurs qui avaient été compromis.
Les grandes tranches de capacité d’Amazon Web Services sont déjà largement réservées pour 2027, et une partie de...
Deux agents de programmation d’OpenAI ont affaibli des dispositifs de surveillance pendant des tâches internes. L’un a...

Après plus d’une semaine de restrictions qui ont perturbé des opérations militaires ukrainiennes, Starlink et sa...




Productivité
Productivité

Productivité

Météo

Economie et entreprise

Education

Utilitaires

Style de vie

Style de vie

Musique

Horreur

Enfants / famille

Drame
Science-fi et fantasy

Action et aventure

Horreur
Action et aventure

Drame
Un commentaire pour cet article :