Ne manquez plus aucune de nos publications :

LastPass finit mal l’année avec les mots de passe maître d’utilisateurs qui ont été compromis. C’est le principe même des gestionnaires de mots de passe : ils sont protégés par un mot de passe maître qui donne ensuite accès à chaque identifiant.
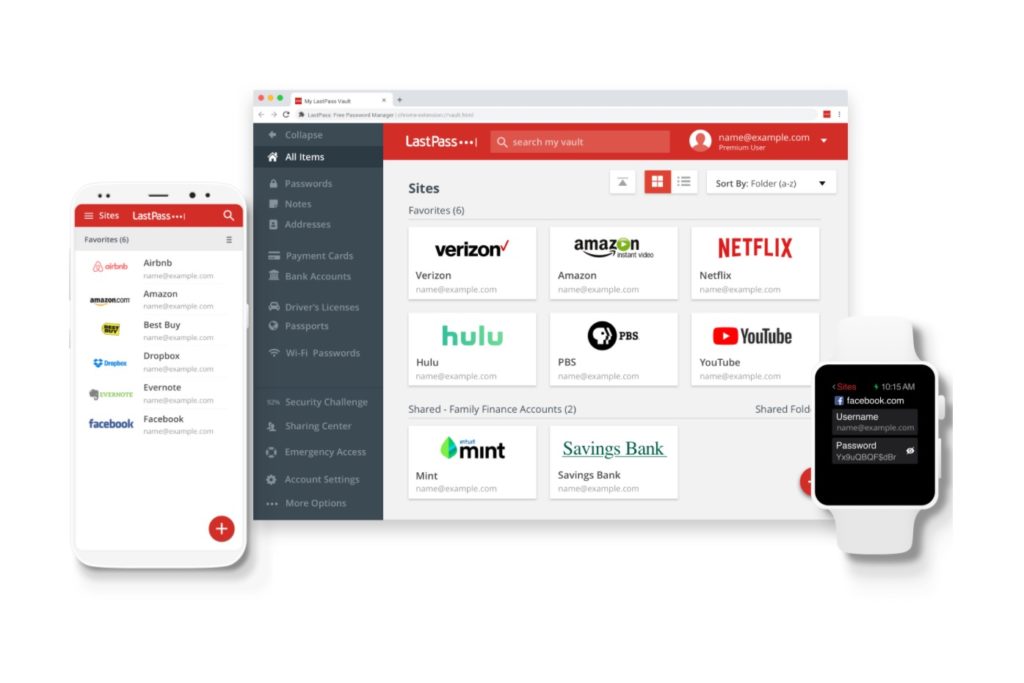
« Quelqu’un vient d’utiliser votre mot de passe maître pour essayer de se connecter à votre compte à partir d’un appareil ou d’un lieu que nous n’avons pas reconnu », telle est l’alerte reçue par de nombreux utilisateurs. Le gestionnaire de mots de passe continue en indiquant que la connexion a été bloquée.
Au vu de la situation et des nombreux témoignages, LogMeIn (le propriétaire de LastPass) a tenu à réagir. Le groupe dit que l’auteur de l’attaque visant les comptes d’utilisateurs n’est autre qu’un bot. Il essaie de se connecter en s’appuyant sur les fuites de données venant d’autres sites. Certaines personnes utilisent le même mot de passe sur tous les sites, le bot essaie donc de l’utiliser pour verifier s’il fonctionne avec LastPass.
Pourtant, les utilisateurs qui ont reçu l’alerte assurent que leur mot de passe maître est unique. Pire, des personnes ont reçu une nouvelle alerte de tentative de connexion après avoir changé leur mot de passe maître.
S’agit-il par conséquent d’un piratage ? LastPass assure que ce n’est pas le cas. Aussi, le groupe dit qu’aucun mot de passe enregistré n’a été récupéré. Seuls des mots de passe maître ont été compromis.
L’autorité italienne de protection des données inflige 805 millions d’euros d’amende à Meta pour l’accès de Facebook aux...

Maileva, une filiale de Docaposte appartenant au groupe La Poste, a été victime d’une cyberattaque ayant entraîné le vol des données...
SpaceX a récupéré pour la première fois un vaisseau Starship avec les bras de sa tour de lancement. Après quatorze tours de la Terre, Ship 42 est...
Microsoft annonce avoir entièrement rétabli ses services Microsoft 365 après une panne mondiale qui a duré presque deux jours. Outlook, Teams et...






Photo et vidéo

Météo

Navigation

Météo

Météo

Météo

Météo

Météo

Education

Utilitaires
Comédie

Horreur

Comédie

Comédie

Thriller

Classiques

Comédie

Comédie

15 Nov. 2026 • 21:42