
Ne manquez plus aucune de nos publications :

LinkedIn est une nouvelle fois au cœur de l’actualité pour une mauvaise raison, avec les données de 700 millions d’utilisateurs qui ont fuité. Mais le réseau social l’assure : ce n’est pas un piratage.
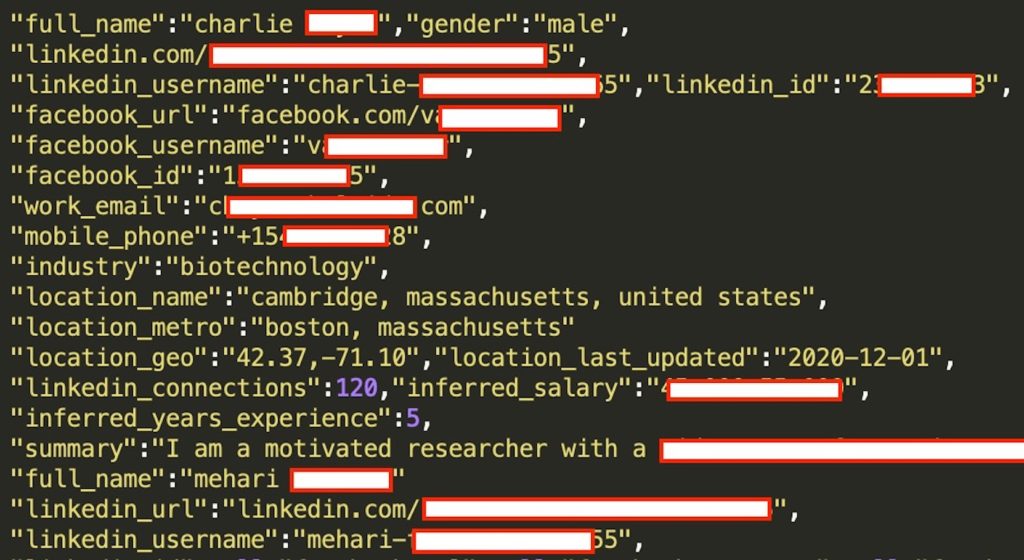
Les données des 700 millions d’utilisateurs de LinkedIn comprennent :
Voici ce que LinkedIn déclare à la suite de la publication des données sur un forum fréquenté par des hackers :
Bien que nous continuions à enquêter sur ce problème, notre analyse initiale indique que l’ensemble de données comprend des informations extraites de LinkedIn ainsi que des informations obtenues d’autres sources. Il ne s’agit pas d’un piratage de LinkedIn et notre enquête a déterminé qu’aucune donnée privée de membre de LinkedIn n’a été exposée. L’extraction de données de LinkedIn constitue une violation de nos conditions d’utilisation et nous nous efforçons constamment de garantir la protection de la vie privée de nos membres.
Le réseau social fait comprendre que les hackers ont récupéré un maximum de données publiques (probablement via l’API de la plateforme). En d’autres termes, les hackers n’ont pas contourné la sécurité de la plateforme.
Il s’agit en tout cas de la deuxième mauvaise nouvelle concernant LinkedIn en l’espace de quelques mois. En avril, un scénario similaire a eu lieu avec les données de 500 millions de comptes.
Spotify durcit les vérifications de son abonnement Premium Famille pour empêcher le partage entre personnes qui ne vivent pas sous le...
Moins de 24 heures après le premier jailbreak de la Nintendo Switch 2, des développeurs ont déjà réussi à lancer...
Une cyberattaque contre ConnectWise a ouvert la porte à une vaste campagne d’espionnage visant des entreprises clientes de son service Cloud...

Microsoft envisage de fermer Arkane Lyon, le studio français à l’origine de Dishonored et Deathloop. Le projet menace les...
Amazon tourne une page familière de son offre de lecture numérique. Kindle Unlimited devient officiellement Kindle+, un nouveau nom...





Photo et vidéo

Musique

Musique

Météo
Jeux

Education

Productivité

Finance

Jeux

Jeux
Action et aventure

Drame
Horreur
Action et aventure

Thriller

Horreur
Drame
Action et aventure


Un commentaire pour cet article :