Ne manquez plus aucune de nos publications :

L’agence australienne de cyberespionnage a mis en garde dans une note contre la menace persistante que constituent les pirates informatiques chinois pour l’Australie. Dans ce document, l’Australian Signals Directorate a spécifiquement mentionné un groupe connu sous le nom d’APT40, lié à la Chine.
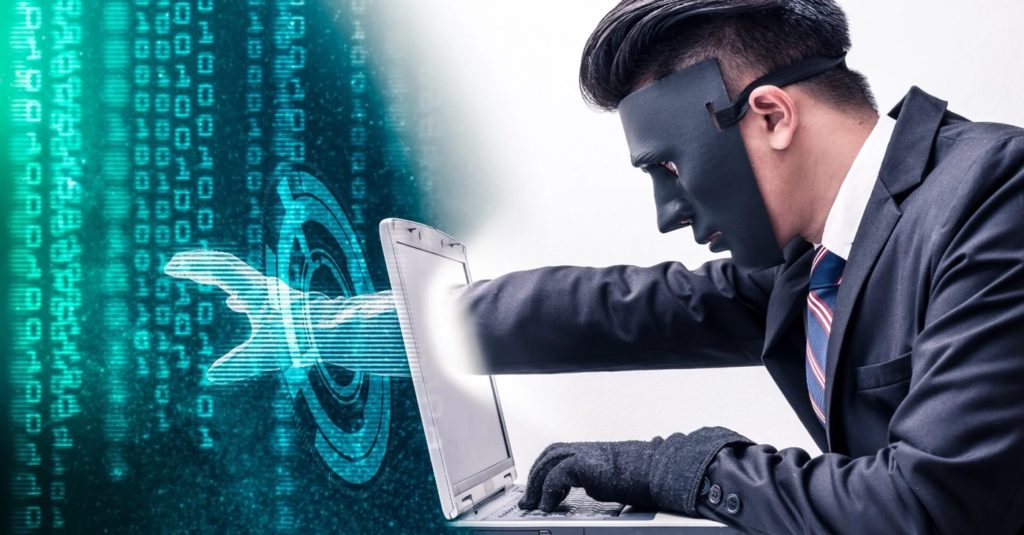
« APT40 a pris pour cible à plusieurs reprises des réseaux australiens ainsi que des réseaux gouvernementaux et privés dans la région. La menace qu’il fait peser sur nos réseaux est persistante », détaille l’agence dans ce document. Elle indique que le groupe d’APT40 a mené des opérations de cybermalveillance pour le compte des services du ministère chinois de la Sécurité nationale, dont les locaux se trouvent dans la province chinoise de Hainan.
L’agence a expliqué que le groupe cherchait à infiltrer de vieux appareils, encore connectés à des réseaux informatiques sensibles, pour ne pas être détecté. « APT40 effectue régulièrement des opérations de reconnaissance des réseaux stratégiques en Australie », afin d’identifier ses « cibles », a-t-elle ajouté. Cette note a été rédigée en collaboration avec les États-Unis, le Royaume-Uni, l’Allemagne, le Japon, la Corée du Sud et d’autres partenaires internationaux.
Des experts en cybersécurité estiment que l’Australie est devenue une cible de choix pour les hackers car son système de sécurité présente des lacunes. En novembre, les principaux ports australiens, qui représentent 40% du volume de fret du pays, ont été victimes d’une cyberattaque après que des hackers ont infiltré les ordinateurs de l’opérateur portuaire DP World.
Il y a près de deux ans, plus de neuf millions de clients d’Optus, l’un des plus grands opérateurs de télécommunications d’Australie, se sont fait voler leurs données personnelles lors d’une cyberattaque. Dans un autre registre, Medibank, le plus grand prestataire d’assurance médicale privé d’Australie, a annoncé en novembre 2022 que les données de 9,7 millions de clients actuels et anciens avaient été piratées.
Au début de 2024, le gouvernement néo-zélandais a aussi imputé au groupe APT40 une cyberattaque ayant permis d’infiltrer en 2021 les services de son Parlement chargé de l’élaboration et de la publication des lois.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...





Météo

Musique

Photo et vidéo

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Horreur

Horreur

Drame

Drame

Science-fi et fantasy

Comédie

Action et aventure

Drame

17 Oct. 2026 • 20:47