
Ne manquez plus aucune de nos publications :

Une faille embêtante a été repérée sur les smartphones Android. Il est possible de prendre une photo ou une vidéo à distance et envoyer le fichier sur un serveur, sans que l’utilisateur soit au courant du processus.
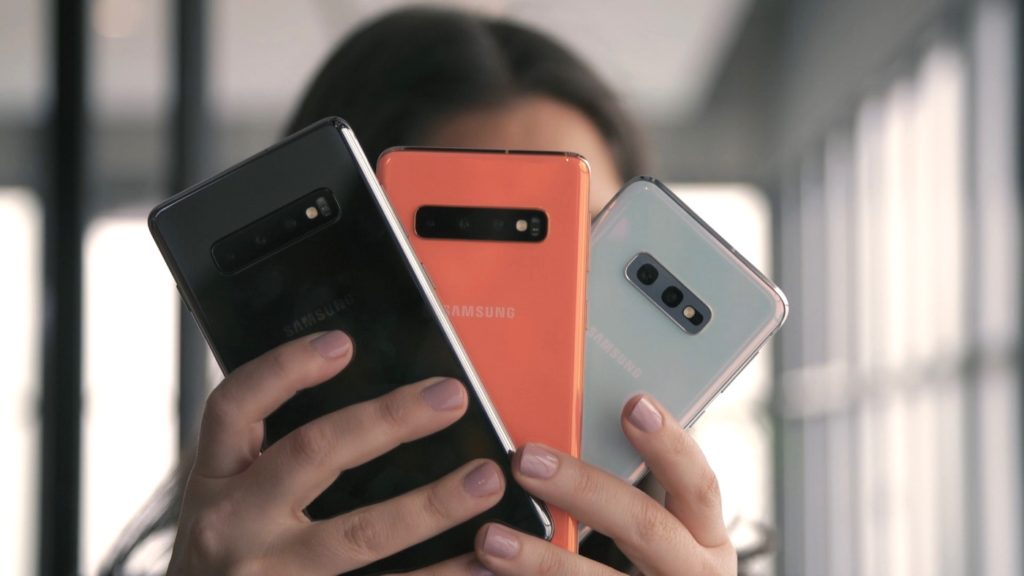
Le problème, détaillé par CheckMarx, est qu’il est possible de contourner le système de permissions d’Android et ainsi prendre d’une certaine façon le contrôle de l’appareil photo, sans que l’utilisateur n’ait dit oui au préalable. Le hacker peut donc mettre la main sur la photo ou la vidéo, même si le smartphone est verrouillé. Il peut aussi connaître l’emplacement de l’utilisateur étant donné que les photos ont généralement les données GPS.
CheckMarx a développé une application pour prouver l’ampleur du problème. Le groupe a pu prendre une photo alors que l’application est fermée et que l’écran est éteint, extraire les données GPS de cette photo, écouter un appel téléphonique, couper le son de l’obturateur de l’appareil photo, transférer les photos et vidéos vers un serveur externe et extraire les images et vidéos déjà enregistrées sur le téléphone.
Google et Samsung ont indiqué avoir corrigé la faille sur les Pixel et Galaxy. La faille était au niveau de l’application Appareil photo Google (Google Camera) et a été bouchée en juillet. En revanche, tous les constructeurs n’ont pas encore déployé le correctif et Google reconnaît que certains utilisateurs sont donc toujours concernés par la faille pour l’instant.

IBM a mis en service son premier ordinateur quantique dans l’Illinois. Installé au Hyde Park Labs de l’Université de Chicago,...

Un petit robot de Caltech a assemblé automatiquement une section de structure directement en orbite, une première pour le programme NOM4D de...

Avec Plex, un NAS ne sert pas seulement à ranger des fichiers : il devient une bibliothèque de films et de séries, accessible depuis...

WhatsApp fait évoluer sa fonction Événements pour faciliter l’organisation de rencontres en dehors des discussions de groupe....




Jeux

Photo et vidéo

Météo

Météo

Navigation

Météo

Finance

Météo

Météo

Météo

Comédie

Horreur

Action et aventure

Action et aventure

Drame

Drame

Comédie

Drame







Un commentaire pour cet article :