Ne manquez plus aucune de nos publications :

Les piratages s’enchaînent ces derniers temps. Après MySpace et LinkedIn, c’est maintenant au tour de VK. Il s’agit d’un réseau social russe qui dispose de plusieurs millions d’utilisateurs dans le monde, même si — on peut s’en douter — la majorité sont russes. Au total, plus de 100 millions de comptes ont été piratés.

Le hacker est Peace, il s’agit du même qui s’était attaqué à MySpace et LinkedIn. Les informations récoltées sont le fruit d’un piratage de VK entre 2011 et 2013. Les informations ont seulement été publiées aujourd’hui, et la plupart sont encore valides sont différents tests. La base de données de VK volée contient : adresse email, nom, prénom, lieu, numéro de téléphone et un mot de passe en clair. Ce dernier point est très important, cela signifie qu’ils n’étaient pas chiffrés et donc visibles par n’importe quel hacker sans besoin de déchiffrer avec des méthodes avancées. Sur MySpace et LinkedIn, les mots de passe étaient chiffrés.
Comme pour MySpace et LinkedIn, la base de données volée avec les informations dites précédemment est actuellement vendue sur le Dark Web. Le hacker réclame 1 Bitcoin, soit 516 euros environ.
Dans l’immédiat, VK n’a pas réagi au piratage. Il le fera certainement dans les heures à suivre et réinitialisera probablement les comptes concernés.
Une fonction de partage de Grok Build, l’outil de vibe coding de SpaceXSI, a laissé accessibles des milliers d’applications contenant...
Grand Theft Auto VI (GTA 6) sortira le 19 novembre sur PlayStation 5 et Xbox Series X/S, mais pas sur PC. Cela étant dit, le jeu de Rockstar Games...
OpenAI a acquis Odessia, une jeune pousse spécialisée dans l’organisation de voyages par intelligence artificielle. Son fondateur,...

La crise qui secoue Nvidia prend désormais une dimension judiciaire : un actionnaire du géant des puces d’intelligence artificielle a...
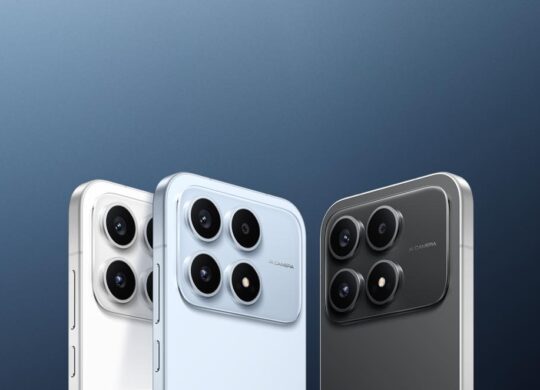
Le Poco X8s arrive en France avec un positionnement peu courant : un smartphone relativement compact, une batterie de 6 330 mAh et un véritable...



Photo et vidéo

Météo

Utilitaires

Météo

Divertissement

Productivité

Divertissement

Photo et vidéo

Utilitaires

Jeux

Action et aventure

Comédie

Comédie

Comédie

Comédie

Comédie

Action et aventure

Comédie