Ne manquez plus aucune de nos publications :

Google a fait du nettoyage sur son Google Play où les utilisateurs téléchargent leurs applications favorites. Le géant américain en a supprimé une dizaine, jugeant qu’elles étaient dangereuses et pouvaient avoir un impact sur la sécurité des terminaux.
Les applications retirées sont les suivantes :
Qu’est-ce que les applications étaient capables de faire ? Une fois installées sur le smartphone ou la tablette d’un utilisateur, elles essayaient d’obtenir les droits root pour ainsi avoir un contrôle total de l’appareil. Pire, elles restaient accrochées à Android, à tel point qu’une désinstallation « classique » ne suffisait pas. Des résidus étaient encore présents quand l’utilisateur faisait une restauration complète, comme si le terminal venait de sortir de l’usine.
Bien que les applications aient été retirées, il est fort possible que des utilisateurs les aient téléchargées ces derniers temps. Ils sont donc infectés, sans pour autant être au courant.
Une question reste sans réponse aujourd’hui : comment Google a-t-il pu autoriser ces 13 applications sur le Google Play sans déceler la présence d’un malware à l’intérieur de chacune ?
OpenAI déploie une fonction qui permet de protéger des conversations sur ChatGPT avec un code PIN à quatre chiffres ou une...

Les retours de l’armée ukrainienne sont sans appel : Starlink a diminué les performances de son réseau satellitaire, pourtant...

Une panne électrique dans une zone Google Cloud de Londres a perturbé pendant plusieurs heures des banques, des services publics et des...
On y vient : Anthropic veut inscrire dans la loi américaine un mécanisme permettant d’empêcher le déploiement des...
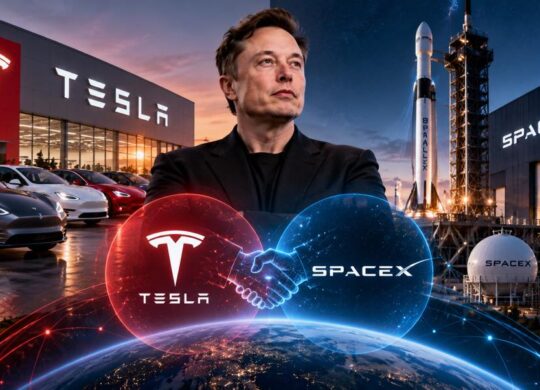
Un rapprochement qui semblait autrefois improbable devient désormais une possibilité officielle. Tesla et SpaceX ont chacune...



Météo

Productivité

Météo

Jeux

Météo

Musique

Musique

Musique

Productivité

Musique

Thriller

Drame

Thriller

Action et aventure

Horreur

Action et aventure

Action et aventure

Action et aventure