
Ne manquez plus aucune de nos publications :

Une importante faille de sécurité a été trouvée au sein d’Android (toute version confondue) par les experts de Zimperium. Cette faille permet de prendre le contrôle du smartphone d’un utilisateur avec un simple message. Ce message doit être un MMS avec une vidéo spéciale qui cache un code malveillant.
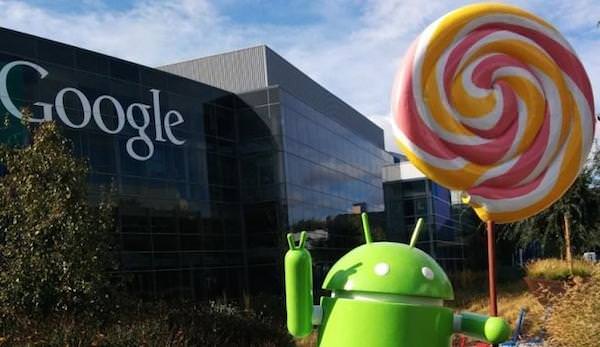
Le réel problème ici concerne le contrôle en lui-même. En effet, le message n’a pas besoin d’être lu pour que le code puisse être exécuté, il doit seulement avoir été reçu sur le smartphone de la victime. Le pirate peut alors faire ce qu’il veut, comme voler des informations personnelles et plus encore.
Si l’application utilisée par défaut pour les SMS/MMS est Hangouts de Google, l’utilisateur risque d’être plus affecté qu’un autre. En effet, Hangouts lit automatiquement les vidéos. Sur les autres applications, l’utilisateur doit cliquer pour lire la vidéo.
Il y a un milliard de terminaux Android en circulation dans le monde. Au vu du système de mise à jour, il sera difficile de boucher la faille pour tous. Il faut que Google la corrige, la propose dans une mise à jour d’Android, que cette mise à jour soit ensuite distribuée aux fabricants, que ces derniers la proposent pour chacun de leur modèle puis que les opérateurs de chaque pays l’approuvent. Autant dire qu’il y a du chemin…
Spotify durcit les vérifications de son abonnement Premium Famille pour empêcher le partage entre personnes qui ne vivent pas sous le...
Moins de 24 heures après le premier jailbreak de la Nintendo Switch 2, des développeurs ont déjà réussi à lancer...
Une cyberattaque contre ConnectWise a ouvert la porte à une vaste campagne d’espionnage visant des entreprises clientes de son service Cloud...

Microsoft envisage de fermer Arkane Lyon, le studio français à l’origine de Dishonored et Deathloop. Le projet menace les...
Amazon tourne une page familière de son offre de lecture numérique. Kindle Unlimited devient officiellement Kindle+, un nouveau nom...






Musique

Musique

Divertissement

Musique

Musique

Forme et santé

Musique

Photo et vidéo

Musique

Musique

Horreur

Horreur
Action et aventure

Drame
Horreur
Action et aventure

Thriller

Horreur

On comprend rien