
Ne manquez plus aucune de nos publications :

Microsoft a publié un patch en urgence pour corriger une faille qui touche l’ensemble des versions de Windows. Selon Microsoft, la faille permet à un pirate d’exécuter un code afin qu’il puisse contrôler un ordinateur à distance. L’utilisateur peut être concerné s’il ouvre un document spécial ou une page Internet incertaine avec la police d’écriture OpenType.
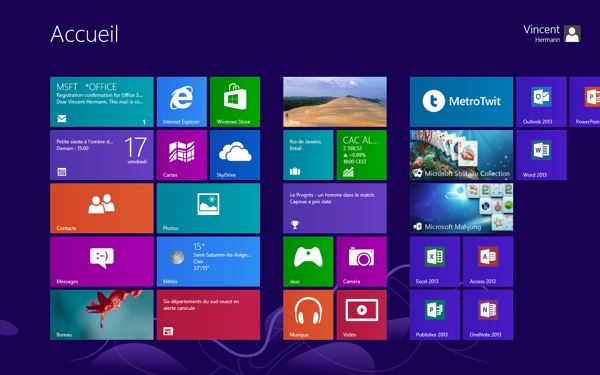
Ce patch est disponible dès à présent sur Windows Update, l’outil de Microsoft intégré dans Windows. Le correctif est publié en urgence, Microsoft invite ses utilisateurs à mettre à jour leur PC le plus vite possible.
Les systèmes concernés sont Windows Vista, Windows Server 2008, Windows Server 2008 R2 Windows 7, Windows 8, Windows 8.1, Windows RT et Windows RT 8.1. Il est possible que Windows XP soit aussi affecté par cette faille, mais Microsoft ne prend plus en charge cette version. Du coup, les utilisateurs n’ont plus accès aux correctifs.
Selon Microsoft, la faille est connue des pirates, mais n’a pas encore été utilisée. Du moins, le groupe dit ne pas avoir reçu d’alerte à ce sujet. Il espère que ses utilisateurs se mettront vite à jour pour éviter que ce scénario ne se produise.
La sortie de Grand Theft Auto VI (GTA 6) approche à grands pas et la boîte du jeu est déjà dans la nature. Des photos...
Tesla veut accélérer la fabrication du Cybertruck avant de démonter sa ligne. Elon Musk a annoncé le 7 novembre une...

IBM a mis en service son premier ordinateur quantique dans l’Illinois. Installé au Hyde Park Labs de l’Université de Chicago,...

Un petit robot de Caltech a assemblé automatiquement une section de structure directement en orbite, une première pour le programme NOM4D de...




Musique

Photo et vidéo

Météo

Jeux

Photo et vidéo

Météo

Météo

Navigation

Météo

Finance

Comédie

Horreur

Action et aventure

Action et aventure

Drame

Drame

Comédie

Drame


2 commentaires pour cet article :