Ne manquez plus aucune de nos publications :

Yahoo n’en fini pas de corriger son webmail et se montre relativement réactif lorsqu’il s’agit de la sécurité de son interface en ligne. Cette dernière vulnérabilité permettait à un tiers de se connecter à la session de n’importe quel utilisateur.

Le hacker à l’origine de cette découverte, Shahin Ramezany, travaille pour la société Abyssec. Il a découvert comment se connecter à une session d’un utilisateur simplement en récupérant les informations du cookies présent dans le navigateur de sa victime. Une fois récupéré via un lien frauduleux, il lui a suffit de le déchiffrer pour récupérer les informations de connexion.
Yahoo a déployé dans la foulée un correctif à cette faille majeure de sécurité et sollicite ses clients à modifier leur mots de passe, encore une fois. Pour la petite histoire, l’été dernier une attaque similaire avait déjà mis à mal pas loin de 400 000 comptes… Malgré la qualité de leur site, on ne peut que saluer la réactivité de cette entreprise qui milite pour la protection de ses utilisateurs.
Et vous, avez-vous été victime de cette faille?
Microsoft publie de nouveaux résultats pour MAI-DxO, son système d’intelligence artificielle consacré au diagnostic...
La course aux centres de données d’intelligence artificielle se heurte à un équipement bien moins spectaculaire que les...
Marvel a profité du premier match des World Series de baseball pour dévoiler de nouvelles images d’Avengers : Doomsday avec un teaser....
Spotify durcit les vérifications de son abonnement Premium Famille pour empêcher le partage entre personnes qui ne vivent pas sous le...
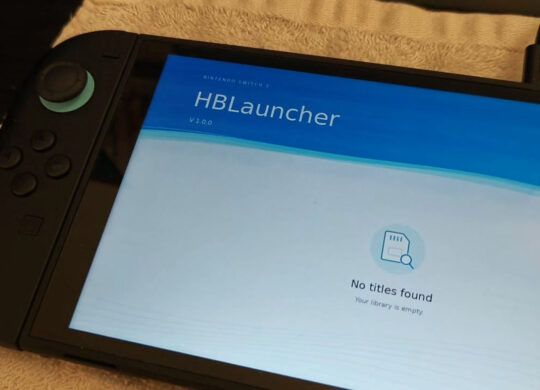
Moins de 24 heures après le premier jailbreak de la Nintendo Switch 2, des développeurs ont déjà réussi à lancer...





Météo

Style de vie

Style de vie

Musique

Musique

Divertissement

Musique

Musique

Forme et santé

Musique
Science-fi et fantasy

Action et aventure

Horreur
Action et aventure

Drame
Sports

Romance

Drame