Ne manquez plus aucune de nos publications :

Google a confirmé que ses smartphones Pixel ont été piratés à la suite d’attaques ciblées exploitant une faille de type zero-day dans le modem. La faille de sécurité, qui a pour identifiant CVE-2026-58704, permet une élévation de privilèges sans aucune interaction de l’utilisateur et bénéficie désormais d’un correctif.
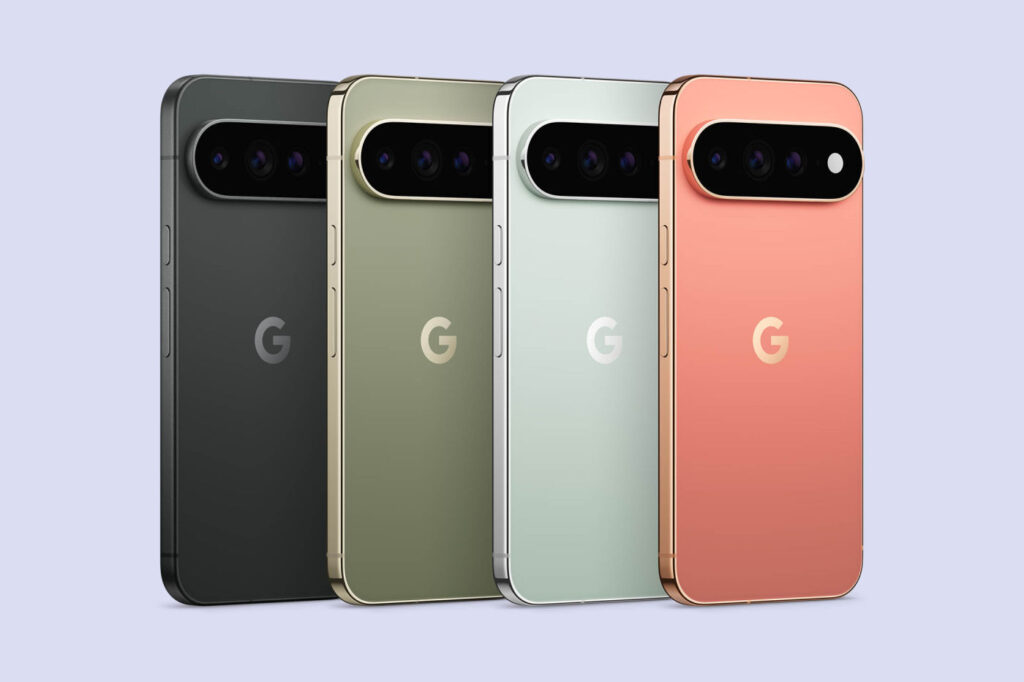
Google a intégré CVE-2026-58704 à son bulletin de sécurité de septembre pour les Pixel et précise que la faille fait l’objet d’une exploitation limitée et ciblée. Le problème se situe dans le modem et provient d’une erreur logique permettant de contourner certaines vérifications d’autorisation.
Cette vulnérabilité peut permettre à un pirate d’obtenir davantage de privilèges sur le smartphone en partant du modem. L’exploitation ne nécessite aucune interaction de l’utilisateur : il n’a pas besoin de cliquer sur un lien, ouvrir un fichier ou valider une autorisation.
Google n’a pas communiqué l’identité des hackers ni le nombre de smartphones Pixel compromis. L’entreprise n’a pas non plus détaillé la méthode utilisée pour exploiter la faille, ce qui laisse encore de nombreuses zones d’ombre sur les attaques observées.
Google a corrigé la vulnérabilité CVE-2026-58704 dans sa mise à jour de sécurité de septembre pour les Pixel. Le niveau de correctif du 5 septembre 2026 ou une version ultérieure corrige l’ensemble des problèmes recensés.
La faille présente une gravité élevée et porte le type « EoP », pour « Elevation of Privilege » (élévation de privilège) dans le bulletin de Google. Elle ne constitue donc pas à elle seule une preuve d’un accès complet à distance à toutes les données du téléphone : les informations limitées de Google montrent surtout qu’un attaquant peut contourner des restrictions du modem et obtenir des privilèges supplémentaires.
L’affaire prend une dimension supplémentaire depuis que CISA a ajouté CVE-2026-58704 à son catalogue des vulnérabilités exploitées connues. L’agence américaine considère ces failles comme des vecteurs d’attaque régulièrement utilisés par des acteurs malveillants et demande aux agences fédérales de corriger le problème avant le 19 septembre.
Les propriétaires d’un Pixel compatible peuvent vérifier le niveau du correctif installé dans les paramètres de leur smartphone et installer la mise à jour de septembre. Pour des raisons évidentes, il est fortement conseillé de l’installer.
Des chercheurs ont conçu un phototransistor capable de détecter une lumière infrarouge extrêmement faible et d’alimenter...
Google a reçu une première réponse produite par son matériel d’intelligence artificielle en orbite. Le prototype de...

Netflix prépare une série en prises de vues réelles tirée de PUBG, avec Donald Glover aux commandes et devant la...
Andy Jassy, le patron d’Amazon, affirme que Prime Video est désormais une activité rentable à part entière, avec un...
Après le retour progressif de la 4K en août, Disney+ remet enfin le HDR (HDR10) à disposition des abonnés français. La...





Utilitaires

Photo et vidéo

Jeux

Météo

Photo et vidéo

Utilitaires

Jeux

Références

Jeux

Références

Horreur

Comédie

Horreur

Horreur

Comédie

Drame
Science-fi et fantasy
Drame