Ne manquez plus aucune de nos publications :

Les chercheurs en sécurité de Rapid7 ont identifié huit failles de sécurité majeures touchant un nombre considérable d’imprimantes Brother. Ces vulnérabilités concernent 689 modèles différents de la marque, mais également des appareils Fujifilm Business, Ricoh, Toshiba et Konica Minolta.
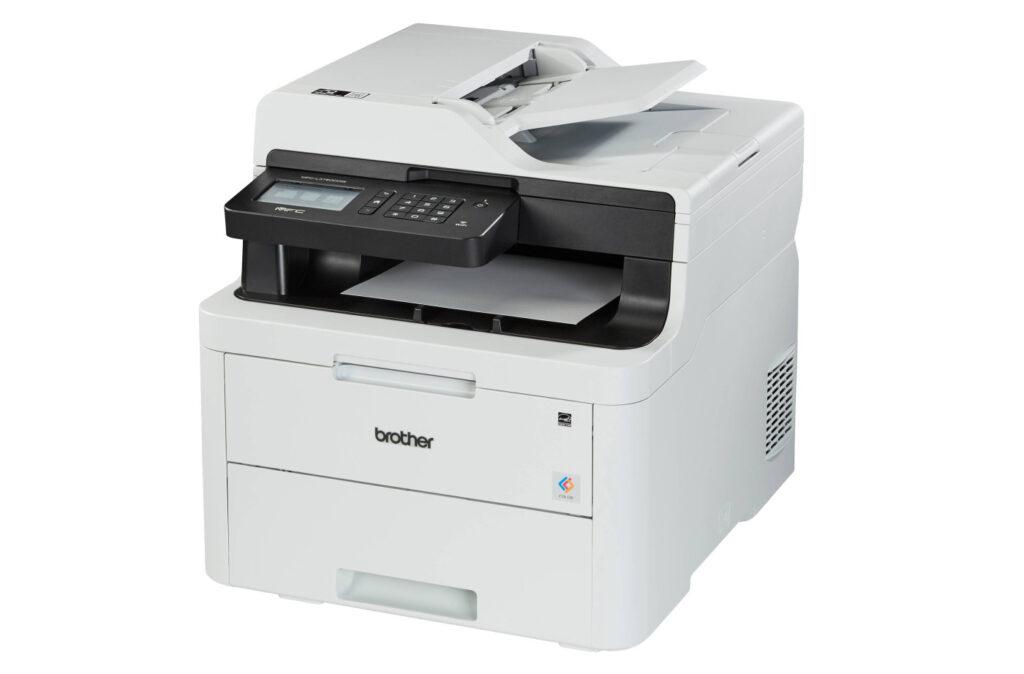
L’ampleur de cette découverte est particulièrement préoccupante puisque la quasi-totalité des imprimantes Brother semble concernée. Face à cette situation, le constructeur a publié un document PDF détaillant les modèles affectés et les vulnérabilités correspondantes. Cette liste exhaustive couvre aussi bien les imprimantes à jet d’encre que les modèles laser.
Brother a rapidement réagi en proposant des mises à jour du firmware pour de nombreux modèles. Le PDF indique pour chaque imprimante si un correctif est disponible dans la colonne « Updated
Firmware ». Les utilisateurs peuvent alors télécharger l’utilitaire de mise à jour depuis le site officiel de la marque ou vérifier directement via l’interface d’administration de leur appareil.
Cependant, la situation reste complexe car la vulnérabilité la plus critique ne peut pas être entièrement corrigée par un simple correctif logiciel. Rapid7 souligne que cette faille permet à un pirate non authentifié de contourner les protections et de générer le mot de passe administrateur par défaut. Si ce dernier n’a pas été modifié, l’attaquant obtient alors un accès complet à l’interface d’administration.
Brother insiste donc sur un point crucial : changer immédiatement le mot de passe administrateur par défaut constitue une mesure de protection essentielle. Cette action doit être effectuée même après l’installation des mises à jour firmware.
Pour les imprimantes ne disposant pas encore de mise à jour, Brother propose plusieurs solutions temporaires selon la faille de sécurité. Ces mesures peuvent toutefois limiter certaines fonctionnalités :
Il convient de noter que toutes ces vulnérabilités nécessitent une connexion réseau ou Internet pour être exploitées. Les utilisateurs qui maintiennent leurs imprimantes hors ligne ou ont désactivé ces fonctionnalités dans les paramètres peuvent être partiellement protégés contre certaines de ces failles.
Brother recommande aux utilisateurs de consulter régulièrement la page d’assistance pour vérifier la disponibilité de nouvelles mises à jour, particulièrement pour les vulnérabilités ne disposant pas encore de solution de contournement.

IBM a mis en service son premier ordinateur quantique dans l’Illinois. Installé au Hyde Park Labs de l’Université de Chicago,...

Un petit robot de Caltech a assemblé automatiquement une section de structure directement en orbite, une première pour le programme NOM4D de...

Avec Plex, un NAS ne sert pas seulement à ranger des fichiers : il devient une bibliothèque de films et de séries, accessible depuis...

WhatsApp fait évoluer sa fonction Événements pour faciliter l’organisation de rencontres en dehors des discussions de groupe....






Météo

Météo

Navigation

Météo

Finance

Météo

Météo

Météo

Photo et vidéo

Economie et entreprise

Horreur

Action et aventure

Action et aventure

Drame

Drame

Comédie

Drame

Thriller