Ne manquez plus aucune de nos publications :

Les États-Unis tirent la sonnette d’alarme sur un groupe de pirates informatiques nord-coréen baptisé « Andariel », groupe qui aurait infiltré la NASA, deux bases de l’US Air Force et plusieurs sociétés de défense nationale ! Le FBI, la NSA et le Département d’État accusent Andariel de cyberespionnage et d’attaques de ransomware contre des hôpitaux américains afin de financer leurs opérations. Un acte d’accusation vient d’être émis contre Rim Jong Hyok, un membre présumé du groupe, avec à la clé une récompense de 10 millions de dollars pour celui ou celle qui apportera toute information permettant de localiser ou d’identifier d’autres membres d’Andariel. Le FBI et la NSA ont aussi publié une longue note détaillant les tactiques du groupe afin d’atténuer la menace au plan mondial.
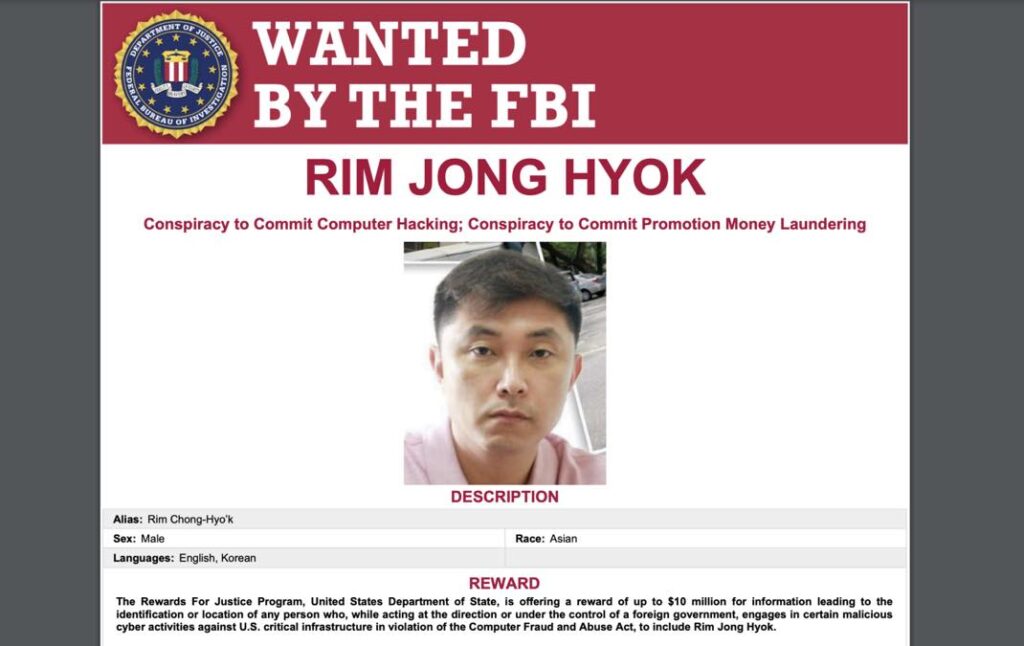
Andariel est en fait un sous-groupe du tristement célèbre Lazarus, ce dernier ayant volé des données sensibles dans les secteurs de la défense, de l’aérospatiale et du nucléaire, dont 30 Go auprès d’un sous-traitant américain de la défense et plus de 250 Go auprès d’entreprises de défense taïwanaises et sud-coréennes. Le groupe a également utilisé un ransomware pour extorquer des prestataires de soins de santé américains. Opérant sous l’égide du Bureau général de reconnaissance de la Corée du Nord, Andariel exploite les vulnérabilités logicielles connues pour infiltrer ses cibles.

IBM a mis en service son premier ordinateur quantique dans l’Illinois. Installé au Hyde Park Labs de l’Université de Chicago,...

Un petit robot de Caltech a assemblé automatiquement une section de structure directement en orbite, une première pour le programme NOM4D de...

Avec Plex, un NAS ne sert pas seulement à ranger des fichiers : il devient une bibliothèque de films et de séries, accessible depuis...

WhatsApp fait évoluer sa fonction Événements pour faciliter l’organisation de rencontres en dehors des discussions de groupe....






Photo et vidéo

Météo

Jeux

Photo et vidéo

Météo

Météo

Navigation

Météo

Finance

Météo

Comédie

Horreur

Action et aventure

Action et aventure

Drame

Drame

Comédie

Drame