Ne manquez plus aucune de nos publications :

Il y a deux mois, une importante faille avait été repérée dans OpenSSL. Nommée Heartbleed, elle permettait à un pirate de récupérer des données sécurisées (données bancaires par exemple) de plusieurs utilisateurs en allant les chercher sur plusieurs sites Internet. OpenSSL est utilisé un peu partout de nos jours, autant dire que la faille, une fois révélée, a beaucoup fait parler. Aujourd’hui, une autre a été dévoilée. « Bonne » nouvelle, elle est moins importante que la première.
OpenSSL explique sur son site Internet que la nouvelle vulnérabilité permet à un pirate de voler les informations (mots de passe, données bancaires, etc) d’un utilisateur à la condition que les deux soient connectés sur le même réseau et qu’ils utilisent la même version d’OpenSSL. Le procédé utilisé est le « Man in the middle ». Même si en soi la faille est importante, elle reste en dessous d’Heartbleed au vu des différentes conditions requises pour que le vol d’informations puisse être effectué.
Plusieurs mises à jour d’OpenSSL sont déjà en ligne, il suffit aux personnes l’utilisant de passer sur la nouvelle version afin de voir la faille bouchée.

Donald Trump veut empêcher les entreprises américaines de construire des data centers dédiés à l’intelligence artificielle hors des...
Rockstar Games annonce que Grand Theft Auto VI (GTA 6) a représenté 3,79 milliards de dollars de ventes lors des premières 24 heures. Cela établit un...

Google a fixé deux nouvelles échéances dans sa transition vers Gemini : Google Assistant disparaîtra des enceintes et écrans connectés le 2 août...
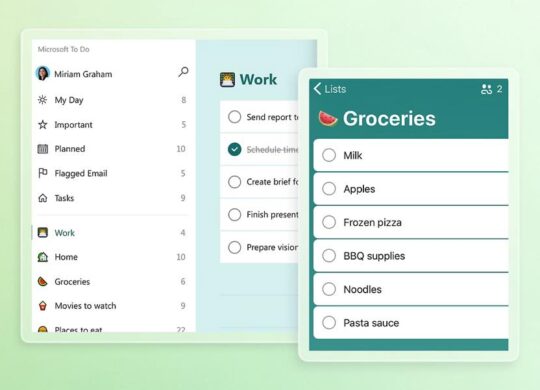
Microsoft annonce la disparition prochaine de To Do, son application de gestion des tâches disponible sur Windows, Mac, iOS, Android et navigateur. Le...



Forme et santé

Productivité

Utilitaires

Economie et entreprise

Météo

Météo

Jeux

Forme et santé

Météo

Musique

Horreur

Action et aventure

Action et aventure

Action et aventure

Drame

Comédie

Action et aventure

Drame