Ne manquez plus aucune de nos publications :

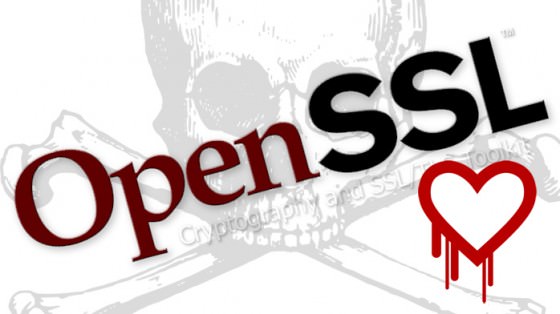
Les spécialistes en sécurité de la planète internet sont en émoi : un très vilain bug affecte une librairie de cryptographie, OpenSSL, qui sécurise une part très importante du Web mondial. Pire, la faille a été rendue publique sans qu’une solution pérenne ou un patch quelconque ne puisse être déployé à grande échelle, ce qui place un grand nombre de sites soit disant « sécurisés » par l’OpenSSL en situation de fragilité extrême.
Comme de coutume, les experts en sécurité ont donné un petit nom à ce bug extrêmement dangereux : Heartbleed. Les conséquences potentielles de la faille risquent de placer les équipes de sécurité de nombre de sociétés en mode Defcon 5 : un pirate mal intentionné peut en effet dès à présent pénétrer dans les bases serveurs de sites dont les versions OpenSSL remontent jusqu’à 2011. Et le pire, c’est que la plupart des sites sécurisés sous OpenSSL sont justement ceux qui manipulent prioritairement des données sensibles, comme les banques ou les boutiques en lignes.
Le société de sécurité Codenomicon a pu répliquer la faille, et apporte quelques précisions peu encourageantes :
« Nous avons testé quelques-uns de nos propres services selon une perspective d’attaque. Nous nous sommes attaqués nous même de l’extérieur, sans laisser aucunes traces. Sans utiliser aucune information de privilège ou d’identifiants nous avons été capables de dérober nos propres clefs secrètes utilisées pour nos certificats X.509, les noms utilisateurs et leurs mots de passe, les messages électroniques, les communications ainsi que des documents d’affaire critiques »
La partie du texte où il est précisé que des attaques peuvent se produire « sans laisser de traces » est de loin la plus déstabilisante, car elle laisse entendre que depuis deux ans des vols de données sensibles ont pu être commis sans que personne ne s’en soit aperçu. Sans tomber dans la paranoïa excessive, il est impossible de ne pas rapprocher cette faille monumentale avec l’affaire Snowden, et de ne pas craindre que d’autres formes de récupération de données aient pu avoir lieu, de façon tout aussi discrète.
OpenAI annonce GPT-6.1 Terra, une nouvelle version de son modèle IA intermédiaire qui vient combiner le raisonnement visuel,...
Meta prévoit de lever jusqu’à 95 milliards de dollars sur les marchés financiers pour soutenir ses investissements dans...
Chaque jour nous dénichons pour vous des promos sur les produits High-Tech pour vous faire économiser le plus d’argent possible. Voici...
Combien de lancements de Starship faudra-t-il pour envoyer des astronautes sur la Lune ? Cette question devient un nouveau sujet de friction autour du...
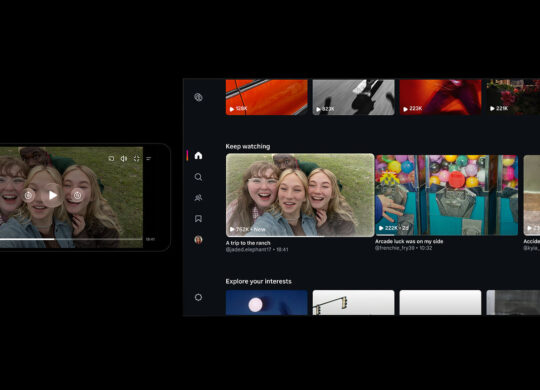
Instagram lance un test permettant à certains créateurs de publier des vidéos horizontales pouvant durer jusqu’à 90...




Jeux

Productivité

Jeux

Productivité
Productivité

Economie et entreprise

Météo

Productivité

Productivité

Productivité

Enfants / famille

Science-fi et fantasy
Drame

Horreur

Enfants / famille

Drame
Science-fi et fantasy

Action et aventure