Ne manquez plus aucune de nos publications :

Google annonce avoir bouché une nouvelle faille de sécurité de type zero-day au niveau de Chrome. Elle a pour identifiant CVE-2023-3079. Des hackers l’ont déjà exploitée.
Google n’a pas encore publié de détails sur la manière dont la faille s’exécute et sur la façon dont elle a été utilisée dans les attaques, limitant les informations à la gravité de la faille. La rétention d’informations techniques est la position habituelle de Google lorsqu’un nouveau problème de sécurité est découvert. Il s’agit de protéger les utilisateurs jusqu’à ce que la plupart d’entre eux aient migré vers la mise à jour avec le correctif, car des hackers pourraient en profiter pour faire des attaques.
La faille CVE-2023-3079 a été évaluée comme un problème de haute gravité et a été découverte par le chercheur de Google Clément Lecigne. Cela touche V8, le moteur JavaScript de Chrome chargé d’exécuter du code dans le navigateur. Avec ce type de vulnérabilité, le moteur interprète mal le type d’un objet pendant l’exécution, ce qui peut entraîner une manipulation malveillante de la mémoire et l’exécution d’un code arbitraire.
Vous l’avez donc compris : il est recommandé de mettre à jour Chrome. Il vous suffit de vous rendre dans la section « À propos de Google » en cliquant sur le menu du navigateur puis en se rendant dans la section Aide. Sinon, la mise à jour s’installera automatiquement au fil des prochains jours.
L’Arcep publie son nouveau classement de la qualité des réseaux mobiles d’Orange, SFR, Bouygues Telecom et Free Mobile pour 2026. Après...
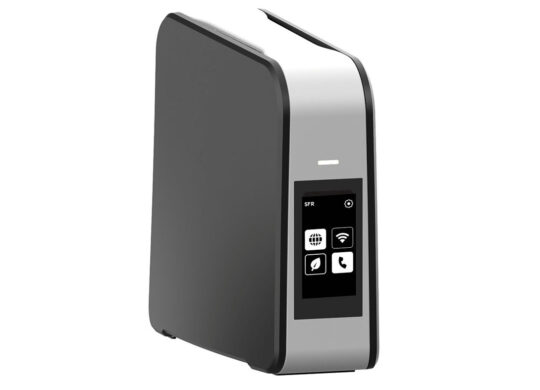
Comme prévu, SFR annonce aujourd’hui sa Box 10. L’une des principales nouveautés est le support du Wi-Fi 7. La Box 10+ de 2025 supportait...
OpenAI poursuit l’évolution de sa famille GPT-6 avec deux nouveaux modèles destinés aux utilisateurs qui travaillent avec des tâches complexes...

Les jeux nommés pour les Game Awards 2026 viennent tout juste d’être dévoilés. Cette cérémonie annuelle, qui est l’équivalent des...


Météo

Météo

Météo

Utilitaires

Météo

Sports

Jeux

Jeux

Utilitaires

Sports

Drame

Domaine spécifique

Comédie

Drame
Drame

Drame

Comédie

Comédie