Ne manquez plus aucune de nos publications :

Après HeartBleed qui a déjà mis le web ko debout , voilà que de nouvelles vulnérabilités Open SSL sont dévoilées. Une note de Debian Security, la bien nommée DSA 2908-1, fait état de multiples failles, dont une qui permet d’utiliser une défaut de gestion dans le buffer en lecture pour provoquer un déni de service. Ces accumulations de gros problèmes en un temps très court, qui nécessitent à chaque fois les mises à jours des serveurs infectés par la ou les failles, risquent de jeter un doute durable sur une implémentation (heureusement open source) du SSL destinée pourtant à apporter un surcroit de sécurité grâce à l’apport de fonctions puissantes de chiffrage.
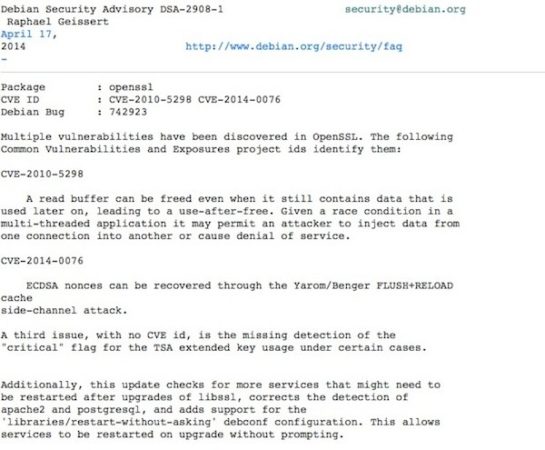
La bonne nouvelle, c’est que les mises à jour correctrices sont déjà disponibles, les administrateurs web étant bien sûr invités à mettre à jour au plus vite leurs packages SSL. Pas de petits noms cette fois pour ces failles en série, mais une grande révision du code s’impose au plus vite.

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...
Perseverance vient d’inscrire une nouvelle ligne au palmarès de l’exploration spatiale. Le rover de la NASA a franchi le 11 octobre...





Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure