Ne manquez plus aucune de nos publications :

Une fois de plus, Grindr se retrouve sous les projecteurs pour une affaire qui ne sera clairement pas bonne pour sa réputation. L’entreprise avait déjà été prise la main dans le sac en train de partager les informations TRES personnelles de ses utilisateurs avec des tiers. On parle par exemple du « statut HIV », mais aussi des informations personnelles plus traditionnelles. On pourrait croire que l’entreprise a appris, mais il n’en est rien. En effet, une vulnérabilité majeure permettait à n’importe qui d’accéder à n’importe quel compte, pour peu que ce dernier puisse deviner l’adresse mail associée.
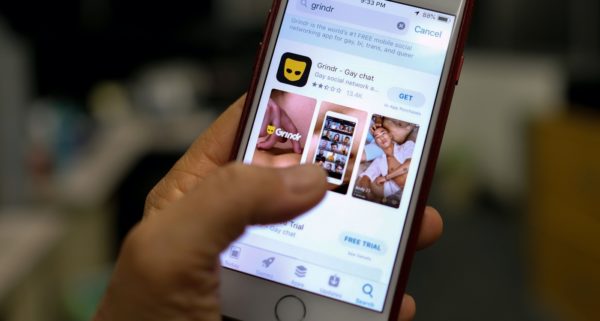
Le procédé est aussi simple que difficile à croire. Rentrez l’adresse mail dans le formulaire de mot de passe oublié de Grindr, et l’app renvoie un message directement sur votre navigateur, qui contient la clé de réinitialisation du mot de passe. Il suffit à ce moment là de copier puis coller cette clé directement dans un URL de réinitialisation pour prendre le contrôle du compte. Fort heureusement, Wassime Bouimadaghene, chercheur en sécurité français, a vite découvert la faille. Notons cependant que Grindr n’a pas réagi avant que Troy Hunt, grand nom du secteur, et Zack Whittaker de TechCrunch n’aient à leur tour écrit sur le sujet.

Amazon annonce aujourd’hui l’arrivée de son service Amazon Family en France. Il permet de partager facilement certains avantages de...
Une défaillance informatique aura donc suffi à paralyser le trafic aérien américain pendant plus de quatre heures. Le FBI participe désormais aux...
Les fans de Grand Theft Auto VI n’auront peut-être pas besoin d’attendre minuit pour découvrir le nouveau jeu de Rockstar Games… si...
Un écran en guise de tableau, c’est le pari de TRMNL avec Frame, un grand cadre numérique qui mise sur la technologie du papier électronique...
La Californie a attaqué OpenAI en justice pour avoir développé et testé des modèles d’intelligence artificielle sans protections suffisantes....






Météo

Sports

Météo

Météo

Météo

Jeux

Jeux

Utilitaires

Sports

Météo

Drame
Drame

Drame

Comédie

Comédie

Comédie

Action et aventure

Comédie