Ne manquez plus aucune de nos publications :

Quand on entend parler de failles de sécurité au niveau des processeurs, c’est très généralement en rapport avec les puces d’Intel. Pas plus tard que la semaine dernière, une nouvelle faille a été découverte et elle ne peut pas être corrigée. Mais cette fois-ci, c’est AMD qui est visé. Ses processeurs sortis entre 2011 et 2019 ont deux failles de sécurité.
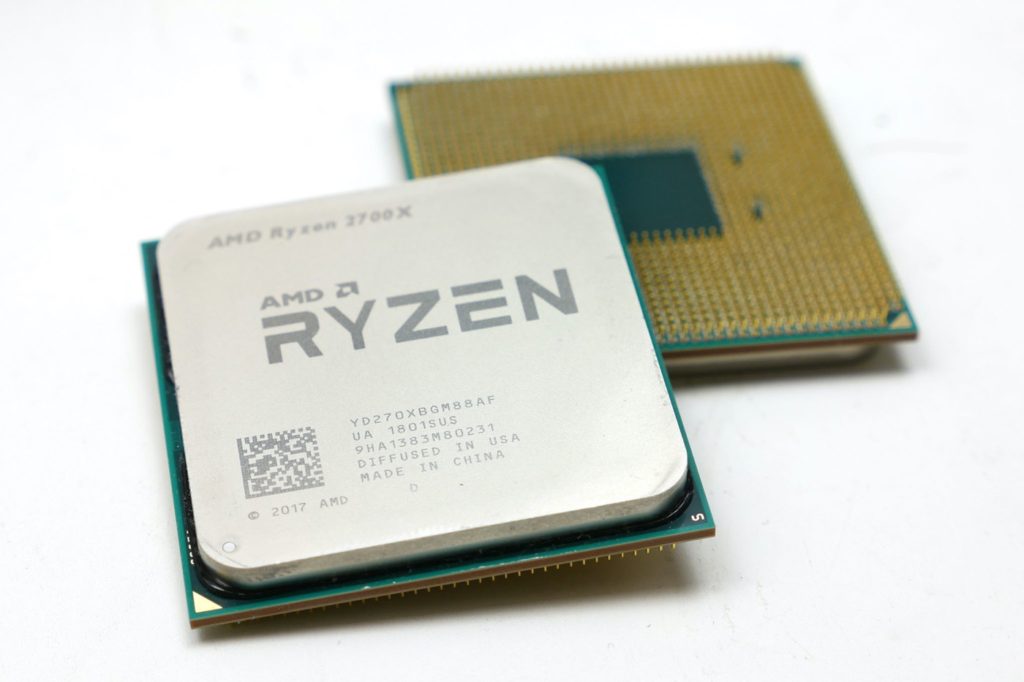
Les vulnérabilités ont été découvertes par un groupe de chercheurs des universités de Graz (Autriche) et de Rennes. Elles sont nommées Collide+Probe et Load+Reload. Toutes les deux exploitent le « prédicteur de chemin » pour le cache de niveau 1 (destiné à accroître l’efficacité de l’accès au cache) pour laisser échapper le contenu de la mémoire. Collide+Probe permet à un intrus de surveiller l’accès de la mémoire sans avoir à connaître les adresses physiques ou la mémoire partagée, tandis que Load+Reload est une méthode plus secrète qui utilise la mémoire partagée sans invalider le cache. Les chercheurs ont exploité les failles pour montrer qu’il était possible d’accéder aux clés de chiffrement AES.
Les chercheurs ont prévenu AMD en août 2019, mais n’ont pas eu de réponse du groupe. AMD a depuis réagi en invitant ses utilisateurs à mettre à jour leur système d’exploitation, à installer les dernières patchs et… à utiliser un antivirus.

Spotify prépare une nouvelle fonctionnalité payante qui permettra aux abonnés de faire des remix de musiques existantes grâce...
Google a caché un nouvel easter egg dans son moteur de recherche pour célébrer l’arrivée du remake de The Legend of...
SpaceX cherche de plus en plus clairement à transformer Starlink en véritable opérateur télécom. Selon le Washington...
Le New York Times, le Chicago Tribune et l’Orlando Sentinel ont engagé des poursuites contre Brave, l’éditeur du navigateur du...
Perseverance vient peut-être de mettre la main sur l’un des plus anciens témoins géologiques accessibles à la surface de...



Météo

Utilitaires

Météo

Météo

Météo

Météo

Photo et vidéo

Navigation

Météo

Météo

Comédie

Comédie

Action et aventure

Comédie

Comédie

Comédie

Comédie

Comédie