Ne manquez plus aucune de nos publications :

OnePlus a lancé un bug bounty, c’est-à-dire un programme de récompense où la découverte d’une faille de sécurité donne accès à une rémunération. Le prix varie selon la nature de la faille.
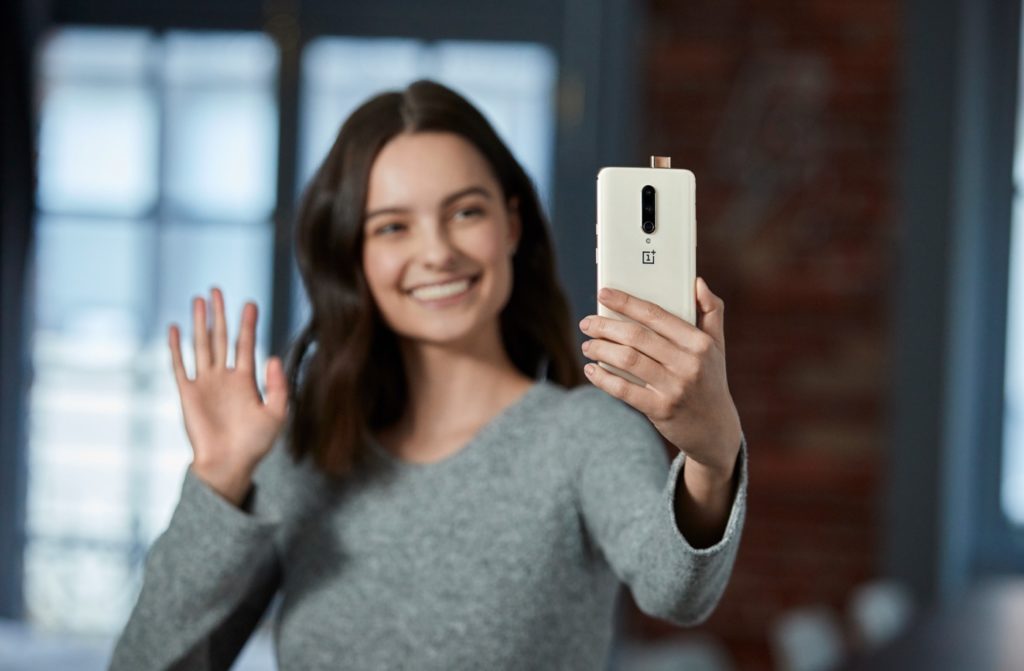
Les prix s’échelonnent de 50 dollars à 7 000 dollars. OnePlus souligne que les 7 000 dollars seront donnés pour des cas spéciaux et les failles critiques permettront de gagner jusqu’à 1 500 dollars. Si vous avez trouvé une faille, rendez-vous sur cette page et communiquez tous les détails de la faille à OnePlus pour que le constructeur puisse la vérifier de son côté.
Les règles du bug bounty sont assez basiques et similaires à celles des autres marques : l’auteur doit s’engager à ne pas partager publiquement les détails de la faille, du moins tant qu’elle n’est pas corrigée. Si c’est le cas, alors OnePlus ne le rémunérera pas, même si la faille est bel et bien existante.
Ce programme intervient alors que OnePlus a connu deux brèches de sécurité en moins de deux ans. La première a eu lieu en janvier 2018, les pirates ont réussi à mettre la main sur les données bancaires des clients. La seconde, remontant au mois dernier, n’a pas compris les données bancaires, mais quelques informations sur les clients (nom, numéro de téléphone, adresse e-mail, adresse postale).
Reddit annonce un changement majeur : il faudra bientôt avoir obligatoirement un compte et se connecter pour consulter le site. Annoncée par...
Amazon a présenté le 28 octobre une nouvelle génération d’appareils pour la maison, menée par l’Echo Show...
L’acteur britannique Patrick Stewart, devenu une figure incontournable de la culture geek grâce à X-Men et Star Trek, est mort le 28...
L’enquête sur le piratage des impôts et plus particulièrement de la Direction générale des finances publiques...
Chaque jour nous dénichons pour vous des promos sur les produits High-Tech pour vous faire économiser le plus d’argent possible. Voici...




Utilitaires

Jeux

Jeux

Jeux

Jeux

Finance

Jeux

Musique

Utilitaires

Productivité
Classiques

Horreur

Drame

Drame

Comédie

Comédie

Drame

Thriller
29 Oct. 2026 • 20:11