
Ne manquez plus aucune de nos publications :

Xhelper serait-il le premier virus « indestructible » sous Android ? La firme Symantec qui a identifié le très méchant malware assure que le virus ne peut pas réellement être éliminé étant donné qu’il ne cesse de se réinstaller en arrière plan, y compris après un retour aux réglages d’usine ! Ce cheval de Troie est aussi ce que l’on appelle un adware, c’est à dire un bout de code dont la fonction première est d’afficher des publicités – de façon sauvage – sur le smartphone cible.
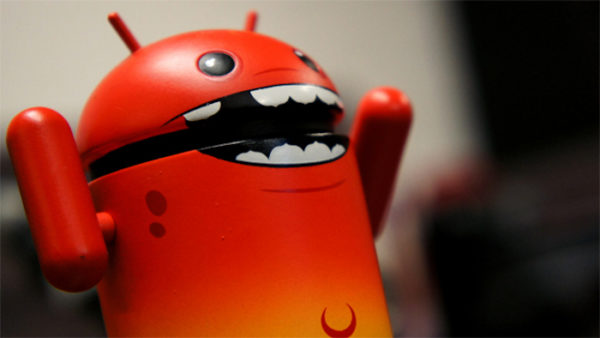
Pire encore, Xhelper aurait pris ses quartiers dans des boutiques Android non-officielles, ce qui est un argument de plus en faveur du Play Store (pas exempt de malwares pourtant). Symantec ne sait pas encore exactement comment le virus parvient à « renaître » d’un retour aux réglages d’usine, et fait l’hypothèse que le virus parvient à dupliquer du code sur le système Android. Voilà qui est inquiétant, d’autant plus que la propagation du Virus serait désormais régulière, à hauteur de 100 smartphones infectés par jour, principalement en Russie, en Inde et aux Etats-Unis.
Après une nouvelle vague de cyberattaques ayant touché les frigos de supermarchés dans plusieurs pays européens, la Commission...
Google annonce avoir démantelé le botnet XCPE, un réseau de plus de 1,3 million de boîtiers Android TV infectés par une...

Spotify prépare une nouvelle fonctionnalité payante qui permettra aux abonnés de faire des remix de musiques existantes grâce...
Google a caché un nouvel easter egg dans son moteur de recherche pour célébrer l’arrivée du remake de The Legend of...
SpaceX cherche de plus en plus clairement à transformer Starlink en véritable opérateur télécom. Selon le Washington...



Musique

Jeux

Météo

Utilitaires

Météo

Météo

Météo

Météo

Photo et vidéo

Navigation

Thriller

Drame

Science-fi et fantasy

Science-fi et fantasy

Horreur

Action et aventure
Action et aventure

Science-fi et fantasy

mdrrrrrrrrr
votre désillusion sera brutale