
Ne manquez plus aucune de nos publications :

Google vient d’effectuer un petit changement qui pourrait avoir de grandes conséquences sur les applications et la sécurité des smartphones Android. L’entreprise aurait ajouté une « petite couche » de sécurité via les métadonnées des APK Android, pour pouvoir s’assurer que les apps en question sont bien distribuées par les marchés officiel, en l’occurrence par le Play Store. D’après Google, il sera possible de vérifier la provenance des apps même en mode hors ligne, ce qui n’est somme toute qu’une nouvelle couche de DRM dans le monde des applications.

Et même si la nouvelle n’est en rien une raison de paniquer, elle soulève quelques questionnements et doutes légitimes. Cette nouvelle sécurité va clairement aider ceux qui dans des zones ou les données ne sont clairement pas toujours dignes de confiance, et doivent par exemple passer par du peer-to-peer. Ils pourront ainsi télécharger leurs apps sans avoir à trop se soucier des mauvaises intentions d’intermédiaires. Mais d’un autre côté, la DRM reste la DRM : cette méthode peut également signifier que les entreprises ont le pouvoir sur quand, comment et pourquoi utiliser leurs applications. De plus, les curieux bidouilleurs auront beaucoup plus de mal à aller décortiquer les apps sans avoir à supprimer totalement cette DRM.
Le remake de The Legend of Zelda: Ocarina of Time réalise un excellent démarrage sur Switch 2. Nintendo annonce déjà plus de...
Sony vient officiellement d’annuler Fairgames, son jeu de tir multijoueur centré sur les braquages. Confirmée par un porte-parole de...
Google annonce la disponibilité générale de Gemini 4 Carbon, son nouveau modèle d’intelligence artificielle...
Sony fait savoir que son application PlayStation Plus pour PC va s’arrêter, au point de ne plus être disponible à partir du 10...
Adobe et Google viennent de renforcer leur alliance, évidemment grâce à l’IA : annoncé à l’occasion de la...





Météo

Photo et vidéo

Utilitaires

Météo

Divertissement

Productivité

Divertissement

Photo et vidéo

Utilitaires

Météo

Action et aventure

Comédie

Comédie

Comédie

Comédie

Comédie

Action et aventure

Comédie


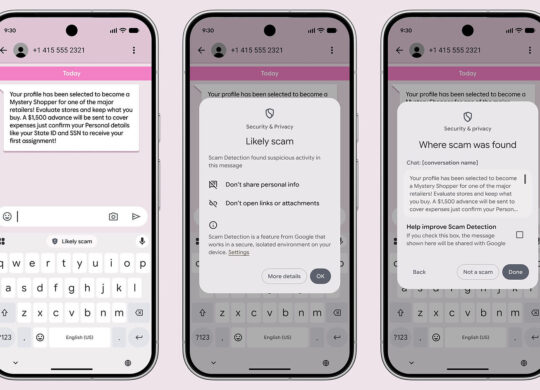


En suivant les liens, on tombe sur sur le descriptif technique des champs ajoutés :
https://source.android.com/security/apksigning/v2
On voit clairement ici qu’il n’y a pas d’ajout de date de validité.
Bien sûr, tout comme sous Windows, un certificat peut être révoqué, mais c’est assez rare. Et je doute aussi, surtout avec un système dont le cœur reste open-source (d’où les systèmes style Cyanogen), que Google se permette d’interdire les applications non signées.