
Ne manquez plus aucune de nos publications :

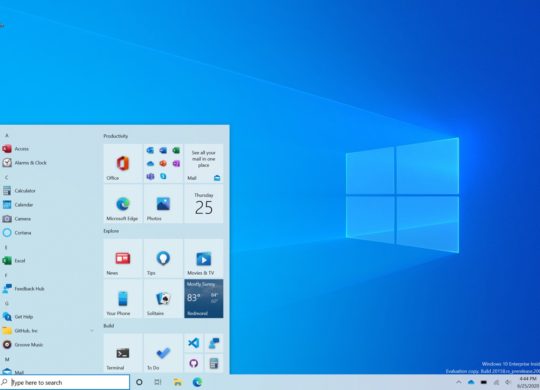
Google continue de dévoiler des failles de sécurité présentes dans Windows 10. Le groupe en a présenté une il y a quelques jours, elle touche le navigateur Internet par défaut, à savoir Microsoft Edge. Microsoft était au courant depuis plus de 90 jours (le délai de Google avant de dévoiler une faille publiquement), mais n’a rien fait pour la boucher. La nouvelle concerne directement Windows 10.
La faille, qui a été signalée à Microsoft le 10 novembre dernier, se situe dans SvcMoveFileInheritSecurity, une fonction d’appel à distance (RPC). Une fois exploitée, elle permet de modifier certains éléments, notamment pour obtenir les droits d’écriture sur un élément ayant normalement les droits de lecture. Elle peut aussi permettre une élévation de privilèges et donc avoir les mêmes commandes que l’administrateur, à savoir le compte qui a le plus de droits sur un ordinateur.
Chez Microsoft, cette faille est classée comme « importante », mais pas comme « critique ». Pourquoi ? Parce qu’un hacker a besoin d’avoir un accès physique à la machine pour l’exploiter. Elle reste de taille tout de même. On peut noter qu’elle est accompagnée par une autre faille qui a été corrigée par Microsoft. Il ne manque plus que la première maintenant.
Microsoft déploie ses correctifs de sécurité une fois par mois avec le fameux Patch Tuesday. Un jour bien précis est choisi, à savoir le deuxième mardi de chaque mois. Le prochain aura lieu le 13 mars, il n’y a plus qu’à espérer que Microsoft corrigera la faille dans son navigateur Internet et celle du jour, en plus de proposer d’autres correctifs.
Anduril veut appliquer au PC la stratégie industrielle qu’il développe déjà dans le secteur de la défense....

Le succès commercial ne protège décidément plus les studios contre les restructurations. Sucker Punch Productions,...

Microsoft lance un vaste programme de départs volontaires qui pourrait profondément modifier ses effectifs. Annoncé le 26 octobre, ce...

Pokémon UNITE s’arrêtera le 23 mars 2027 à 1 heure, heure de Paris, sur Nintendo Switch et appareils mobiles. Les ventes de...

Les portefeuilles matériels sont censés isoler les cryptomonnaies des attaques en ligne, mais leurs fabricants restent exposés....







Jeux

Musique

Forme et santé

Photo et vidéo

Météo

Musique

Utilitaires

Finance

Musique

Météo

Drame

Drame

Drame

Comédie

Horreur

Horreur

Horreur

Thriller
entre x années et 90 jours il y a peut être une juste limite de réaction.
A quoi joue, réellement, google ? d’ailleurs font-il la même chose avec android ou chromeos ?