
Ne manquez plus aucune de nos publications :

Ce n’est pas pour rien que les experts en cyber-sécurité frissonnent toujours lorsqu’on évoque des logiciels de sécurité tiers. Bien souvent, et comme Microsoft l’a compris à ses frais, ils peuvent introduire des failles que la société ne peut pas toujours contrôler. C’est Tavis Ormandy, chercheur à Google, qui avait découvert qu’une image de Windows 10 était fournie avec Keeper, un logiciel de gestion de mots de passe qui contenait une faille majeure : à cause d’un plug-in, des sites malintentionnés pouvaient récupérer les données des utilisateurs. Et même s’il s’agissait à la base d’une image dédiée aux développeurs, des utilisateurs ont avancé sur Reddit que le logiciel s’était retrouvé sur leurs ordinateurs après qu’ils aient réinstallé l’OS.
Un porte-parole de Microsoft a répondu à Ars Technica que l’équipe derrière Keeper avait corrigé le tir, et que le logiciel mis à jour ne devrait donc plus poser de problèmes. De plus, seuls les utilisateurs ayant activé le plug-in étaient exposés. Cependant, l’affaire met en avant un souci conséquent : peu importe le niveau de sécurité de Windows tant que Microsoft ne teste pas plus rigoureusement les logiciels tiers fournis avec l’OS, qui peuvent compromettre tout le système.
La sortie de Grand Theft Auto VI (GTA 6) approche à grands pas et la boîte du jeu est déjà dans la nature. Des photos...
Tesla veut accélérer la fabrication du Cybertruck avant de démonter sa ligne. Elon Musk a annoncé le 7 novembre une...
IBM a mis en service son premier ordinateur quantique dans l’Illinois. Installé au Hyde Park Labs de l’Université de Chicago,...
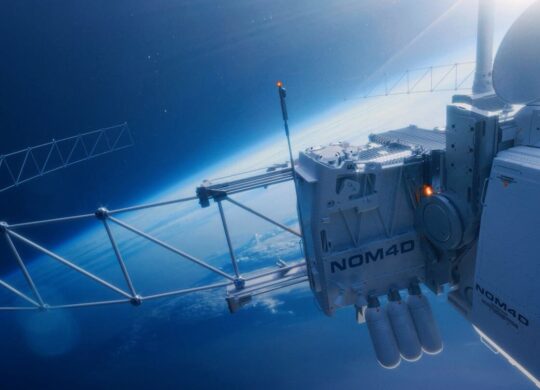
Un petit robot de Caltech a assemblé automatiquement une section de structure directement en orbite, une première pour le programme NOM4D de...





Productivité

Musique

Photo et vidéo

Météo

Jeux

Photo et vidéo

Météo

Météo

Navigation

Météo

Comédie

Horreur

Action et aventure

Action et aventure

Drame

Drame

Comédie

Drame
Encore un journaliste qui veut faire du buzz??
Mais cela pose quand même la question de la « qualité » des logiciels disponibles sur leur store