
Ne manquez plus aucune de nos publications :

Janus est le nom d’une nouvelle faille de sécurité sur Android. Elle a été découverte par GuardSquare, une firme de sécurité basée en Belgique, qui la détaille sur son blog.
Avant d’expliquer la faille, il faut savoir comment fonctionnent les applications sur Android. Chaque application est regroupée dans un fichier APK et ce dernier dispose d’une signature. Chaque application a sa propre signature, cela permet à Android de la vérifier et d’autoriser ou non l’installation en cas d’une mise à jour par exemple. Le système d’exploitation va vérifier si la signature de l’application installée correspond à celle de la mise à jour. Si c’est le cas, un fichier DEX est compilé et permet à l’utilisateur de profiter de son application.
Avec la faille Janus, une personne mal intentionnée peut ajouter du contenu dans un fichier APK sans pour autant modifier la signature de l’application. Bien évidemment, le contenu en question peut être malveillant et le smartphone de l’utilisateur peut alors être en danger. GuardSquare explique que le problème vient d’Android qui ne se charge pas de faire une vérification supplémentaire au niveau de la signature si un bout de code est ajouté dans une application.
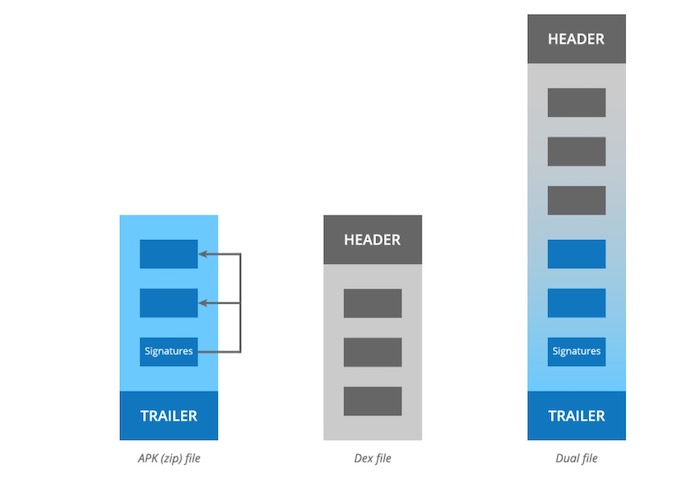
On l’a donc compris : une personne mal intentionnée peut très bien proposer une soi-disant mise à jour d’une application déjà installée parce que la signature sera la même. Android va alors autoriser l’installation. Or, l’application est modifiée et peut être infectée.
Google a été averti de la faille en juillet et a inclus un correctif dans la mise à jour de sécurité de décembre d’Android. Le problème est que très peu d’appareils l’ont, si ce n’est les Pixel, les Nexus, l’Essential Phone et le Nokia 3. Un nombre important d’appareils sont donc éligibles à la faille, mais GuardSquare note qu’elle n’a pas encore été exploitée à ce jour.
Microsoft a laissé passer une offre de 500 millions de dollars de Netflix qui voulait obtenir les droits exclusifs d’adaptation de ses jeux...
OpenAI annonce GPT-6.1 Terra, une nouvelle version de son modèle IA intermédiaire qui vient combiner le raisonnement visuel,...
Meta prévoit de lever jusqu’à 95 milliards de dollars sur les marchés financiers pour soutenir ses investissements dans...
Chaque jour nous dénichons pour vous des promos sur les produits High-Tech pour vous faire économiser le plus d’argent possible. Voici...
Combien de lancements de Starship faudra-t-il pour envoyer des astronautes sur la Lune ? Cette question devient un nouveau sujet de friction autour du...





Musique

Utilitaires

Finance

Musique

Météo

Musique

Jeux

Divertissement

Musique

Jeux

Drame

Comédie

Horreur

Horreur

Horreur

Thriller

Action et aventure

Horreur


Un commentaire pour cet article :