Ne manquez plus aucune de nos publications :

Twitter a lancé la semaine dernière le système de double authentification qui a pour but de sécuriser davantage les comptes de ses utilisateurs. Il est alors demandé de rentrer son numéro de téléphone portable pour recevoir un code à quatre chiffres, indispensable pour se connecter en plus de l’adresse mail et du mot de passe. La double authentification limite donc les piratages de comptes mais ne les empêche toujours pas. F-Secure, société spécialisée dans la sécurité informatique, a décelé quelques failles présentes dans le système de Twitter. Le réseau social passe par le SMS pour envoyer le code de vérification. Il utilise également ce protocole pour permettre à certains utilisateurs d’envoyer des tweets depuis leurs mobiles — utile quand on ne dispose pas d’accès à Internet. Or, un pirate peut très bien utiliser la technique du « SMS Spoofing » qui consiste à usurper l’identité d’une personne en faisant croire à un contact qu’il s’agit d’elle. Son numéro s’affiche alors, ce qui laisse à croire qu’on discute avec le bon individu, or ce n’est pas le cas.
Il suffit que le pirate envoie le mot « STOP » par SMS ce qui va supprimer le numéro mobile lié au compte Twitter. Le numéro sera effacé et la double authentification sera désactivée à son tour — si elle avait été activée au préalable. Un autre cas tout aussi dérangeant concerne les comptes piratés qui eux n’ont pas la double authentification. Un pirate peut facilement l’activer lui-même et y mettre son numéro de téléphone. Dans ce cas, le compte peut être considéré comme perdu par le propriétaire original du fait qu’un code de vérification lui sera demandé s’il veut modifier son mot de passe. Le code en question sera envoyé sur le téléphone du pirate, donc tout est perdu.
D’un autre côté, la société Toopher a relevé qu’une méthode phishing pouvait avoir plus ou moins les mêmes effets. Il suffit pour une personne malveillante de reproduire à l’identique le site de Twitter et de demander les informations confidentielles, code de vérification inclus. Si un utilisateur n’y prête pas attention, il va croire que la demande provient du site Twitter.com et va remplir les champs demandés. Dans ce cas, le pirate gagne l’accès et le propriétaire peut dire adieu à son compte. Prudence donc.
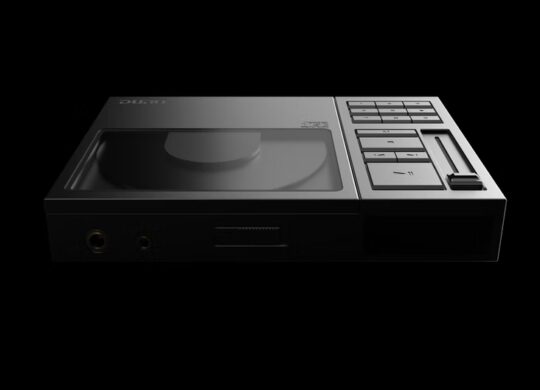
Teenage Engineering lance l’EP/BC–1, un lecteur CD qui associe commandes de lecture physiques, diffusion Bluetooth et extraction audio par USB. Il...

Deux agences fédérales américaines ont été ciblées par des cyberattaques. Le FBI enquête sur une intrusion dans sa base nationale de renseignements...








Productivité

Météo

Productivité

Météo

Musique

Musique

Musique

Livres

Météo

Météo

Enfants / famille

Comédie

Drame

Action et aventure

Action et aventure
Comédie

Comédie

Action et aventure
22 Nov. 2026 • 17:38