
Ne manquez plus aucune de nos publications :

Une cyberattaque a visé les systèmes de régulation frigorifique d’Intermarché, Leclerc et Super U (Coopérative U) dans la nuit du 11 au 12 octobre 2026. En détournant le dégivrage automatique, les pirates ont fait grimper certains frigos jusqu’à 50 degrés, provoquant d’importantes pertes de produits frais et surgelés.
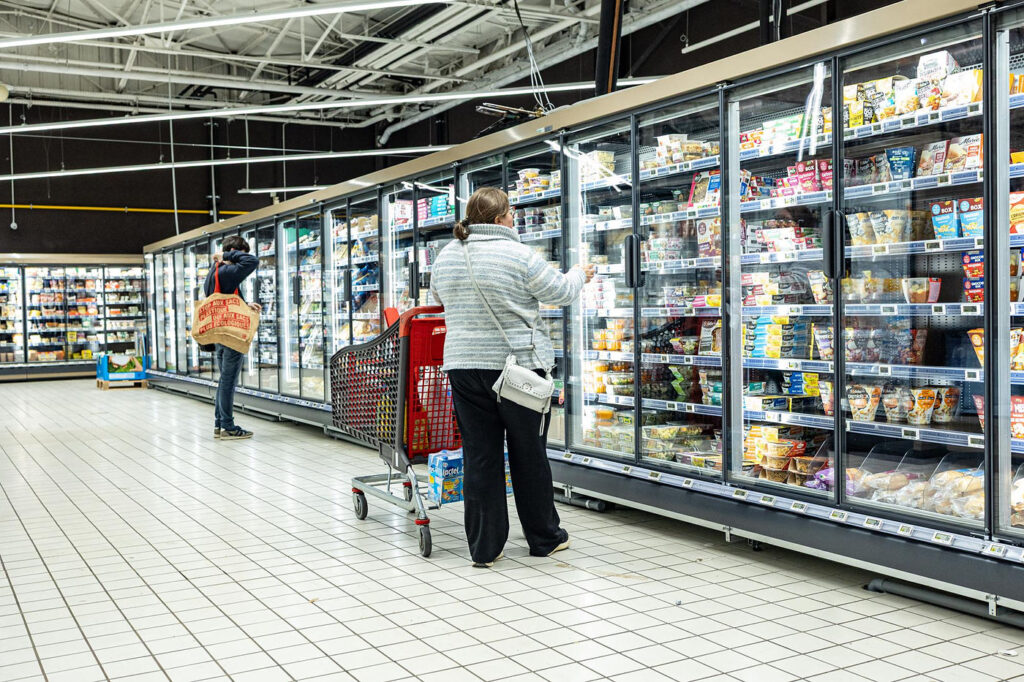
La cyberattaque d’ampleur a touché en premier lieu Intermarché et Coopérative U. Entre 150 et 200 magasins Intermarché sont concernés, ainsi que moins d’une centaine de points de vente du réseau U. Des magasins Leclerc, Monoprix et Carrefour Market sont également touchés.
Selon BFM Business, les pirates ont pris le contrôle de systèmes de régulation fabriqués par Danfoss, une entreprise danoise spécialisée dans les équipements thermiques. Ces boîtiers surveillent les températures des meubles réfrigérés et des chambres froides, déclenchent les alertes et gèrent notamment les cycles de dégivrage.
Le scénario est particulièrement préoccupant : les hackers ont forcé ces cycles à fonctionner en continu, avec une température programmée pouvant atteindre 50 °C. Des équipements destinés à conserver les aliments au froid se sont ainsi mis à chauffer pendant la nuit. Au matin, certains employés ont découvert des rayons dont les produits ne pouvaient plus être commercialisés.
Les conséquences sont déjà lourdes pour certains magasins. En Alsace, deux établissements, un Intermarché et un Leclerc, ont enregistré à eux seuls environ 270 000 euros de pertes. À l’échelle nationale, le montant pourrait atteindre plusieurs millions d’euros. Certains magasins ont dû jeter l’intégralité de leurs produits frais, y compris ceux de la boucherie.
Dominique Schelcher, président de Coopérative U, a confirmé l’attaque sur X/Twitter et a annoncé la mobilisation des équipes avec les spécialistes du froid pour rétablir les installations. Il a qualifié l’incident d’inédit et d’inacceptable, compte tenu des risques qu’il fait peser sur la conservation des aliments et l’approvisionnement des consommateurs.
Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau @CooperativeU.
Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra permettre de faire toute la lumière sur cette attaque.
S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable.— Dominique Schelcher (@schelcher) October 12, 2026
Le parquet de Paris s’est saisi de l’affaire et a confié les investigations à l’Office anti-cybercriminalité. Les enquêteurs devront notamment identifier les magasins touchés, déterminer le mode opératoire et établir les liens entre l’intrusion et les pertes matérielles. Il y a également eu des départs de feu signalés au parquet, un élément qui devra être examiné dans le cadre de l’enquête.
L’incident met en lumière la vulnérabilité des équipements industriels connectés à distance. Les frigoristes peuvent normalement surveiller et régler les installations sans se déplacer, notamment en cas d’alarme nocturne. Mais lorsqu’un accès distant est compromis, les mêmes commandes peuvent servir à saboter les systèmes.
Des chercheurs de l’entreprise de cybersécurité Claroty avaient documenté dès août 2026 des failles concernant certains régulateurs Danfoss AK-SM 800A. Des appareils de ce type étaient accessibles depuis Internet et présentaient un mécanisme d’accès administrateur potentiellement exploitable. À ce stade, rien ne permet toutefois d’affirmer que cette vulnérabilité précise a servi lors de l’attaque visant Intermarché, Leclerc et Super U.
Cette affaire montre un risque qui dépasse le vol de données : une cyberattaque contre des systèmes opérationnels peut provoquer des dégâts physiques, des pertes commerciales massives et des perturbations de l’approvisionnement. La priorité est désormais de sécuriser les installations, d’identifier les équipements vulnérables et de rétablir les chaînes du froid sans compromettre la sécurité alimentaire.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...








Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure










4 commentaires pour cet article :