
Ne manquez plus aucune de nos publications :

Des chercheurs en sécurité rapportent ce qui pourrait être l’une des plus importantes violations de données jamais recensées. Pas moins de 30 bases de données non sécurisées contenant un total de 16 milliards de mots de passe ont été découvertes en ligne.
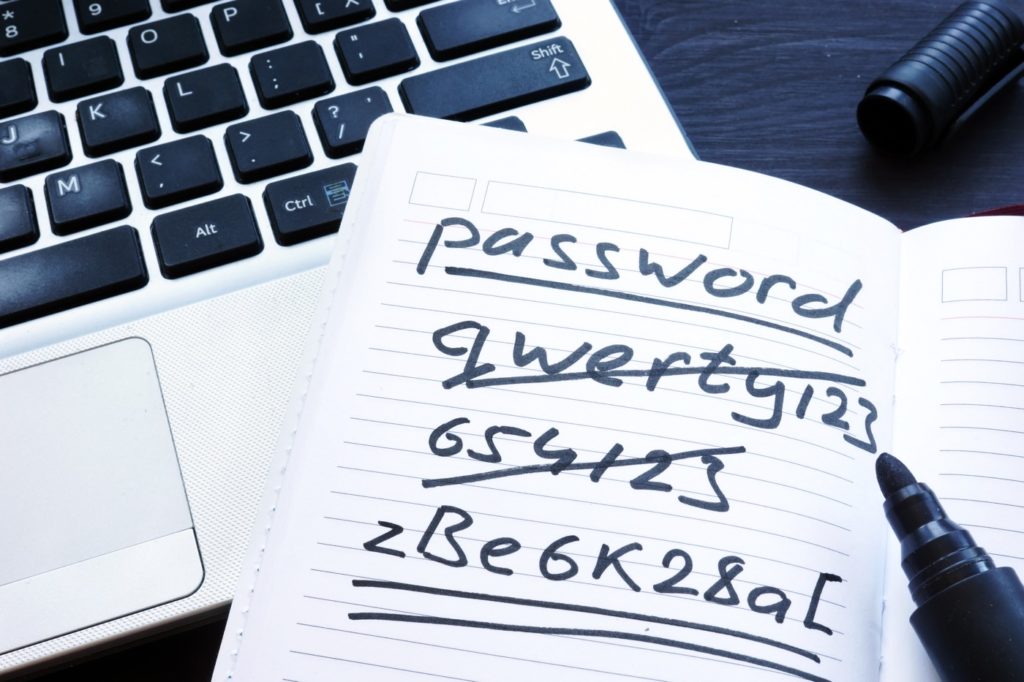
D’après les chercheurs, ces bases de données ont très probablement été alimentées par divers groupes cybercriminels, et possiblement aussi par des chercheurs en sécurité, à l’aide de malwares voleurs d’informations (infostealers). Ces logiciels malveillants sont conçus pour siphonner des données personnelles à partir d’appareils infectés.
La taille des bases varie considérablement : certaines ne contiennent « que » quelques millions d’entrées, tandis que d’autres en regroupent plusieurs milliards. Les données compromettent un large éventail de services en ligne, allant de Google et Apple à GitHub, Telegram, des services de VPN et bien d’autres encore. Fait inquiétant, seule l’une des 30 bases identifiées avait déjà été mentionnée dans les médias : une base « mystérieuse » contenant 184 millions de mots de passe. « Elle ne figure même pas dans le top 20 de ce que l’équipe a découvert », précise Cybernews.
Les chercheurs avertissent que ces fuites ne sont pas isolées. Des ensembles massifs de données émergent désormais au fil des semaines, illustrant la propagation rapide et inquiétante des malwares de type infostealer.
Les bases découvertes n’ont été accessibles que brièvement avant d’être verrouillées. Toutefois, les chercheurs n’ont pas pu identifier leurs propriétaires. Il est également difficile de déterminer précisément le nombre de personnes touchées, en raison de chevauchements probables entre les différentes bases.
Malheureusement, les bases de données mal configurées ou non sécurisées restent l’une des causes principales des fuites de données. Les experts rappellent que de nombreuses entreprises ne comprennent toujours pas le modèle de responsabilité partagée inhérent aux services de cloud. Ce modèle implique que les organisations sont responsables de la sécurisation des données qu’elles génèrent ou stockent.
De leur côté, les cybercriminels exploitent pleinement ces archives. Elles contiennent souvent suffisamment d’informations sensibles pour permettre des campagnes de phishing ciblées, du vol d’identité, des fraudes bancaires ou encore des attaques par ransomware.

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...





Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure










Un commentaire pour cet article :