
Ne manquez plus aucune de nos publications :

Ciblé il y a quelques jours par le ransomware WastedLocker, Garmin aurait cédé aux demandes des cyberpirates. Si l’on en croit les informations du site BleepingComputer, le spécialiste du wearable fitness aurait finalement versé plusieurs millions de dollars (les pirates demandaient 10 millions de dollars) via une plateforme de « négociation Ransomware » baptisée Arete IR.
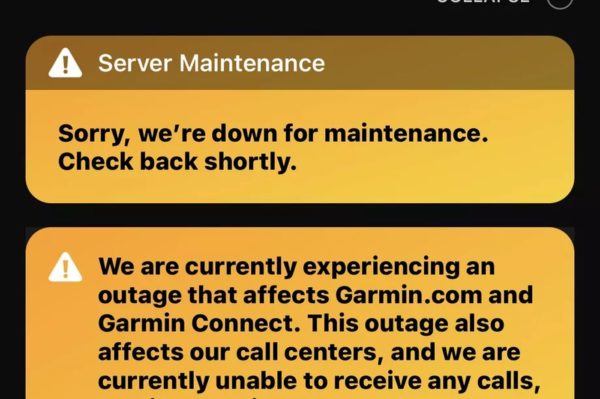
Le 23 juillet dernier, la situation était rapidement devenue incontrôlable pour le fabricant : la totalité des services en ligne de Garmin se retrouvait en rade par la faute d’un unique ransomware. Après analyse de la situation, le service informatique de Garmin aurait estimé qu’il n’était pas possible de « casser » le code du virus pour ouvrir à nouveau l’accès aux fonctions en ligne. Le 24 ou 25 juillet, une décision aurait alors été prise de céder au demandes du groupe Evil Corp (les pirates à l’origine de la cyberattaque). La « transaction » entre Garmin et les pirates s’élèverait in fine à plusieurs millions de dollars. Garmin n’a pas souhaité commenter ces informations.

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...





Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure








Ça prouve que leur système informatique est très mal conçu, et que les backup ne font pas partie de leur vocabulaire.