
Ne manquez plus aucune de nos publications :

AdultSwine est le nom d’un code malicieux intégré dans plusieurs dizaines d’applications Android. Découvert par Check Point, AdultSwine permet d’afficher plusieurs éléments indésirables sur le smartphone de l’utilisateur, dont de la pornographie.
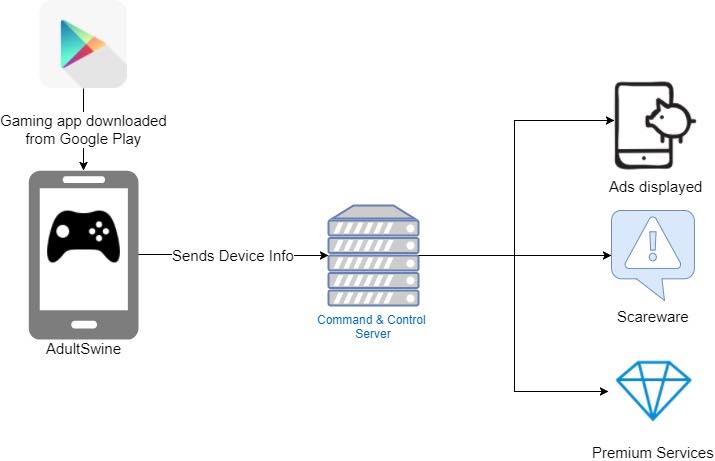
Fonctionnement d’AdultSwine
Trois éléments pouvaient s’afficher au sein des applications :
Check Point explique qu’AdultSwine se met en place une fois que l’application a été installée depuis le Google Play Store et lancée par l’utilisateur. Une connexion est ensuite effectuée sur des serveurs pour déterminer quel contenu va être affiché sur l’écran. Le vrai problème ici est que les applications concernées étaient pour la plupart destinées à des enfants.
Fort heureusement, Check Point a alerté Google qui s’est chargé de supprimer les 60 applications en question. « Nous avons supprimé les applications de Play Store, avons désactivé les comptes des développeurs et continuerons à montrer de forts avertissements à tous ceux qui les ont installées », a déclaré un porte-parole de Google à CNBC. « Nous apprécions le travail de Check Point pour assurer la sécurité des utilisateurs ».
La liste des 60 applications concernées est disponible sur le site de Check Point. Selon les données fournies par le Google Play Store, elles ont été téléchargées entre 3 et 7 millions de fois au total.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...









Style de vie

Utilitaires

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Horreur

Enfants / famille

Comédie

Horreur

Enfants / famille

Comédie

Thriller

Horreur

17 Oct. 2026 • 20:47





les devs étaient-ils responsable ou avaient-ils été berné par un code « malicieux » ?