
Ne manquez plus aucune de nos publications :
AdultSwine est le nom d’un code malicieux intégré dans plusieurs dizaines d’applications Android. Découvert par Check Point, AdultSwine permet d’afficher plusieurs éléments indésirables sur le smartphone de l’utilisateur, dont de la pornographie.
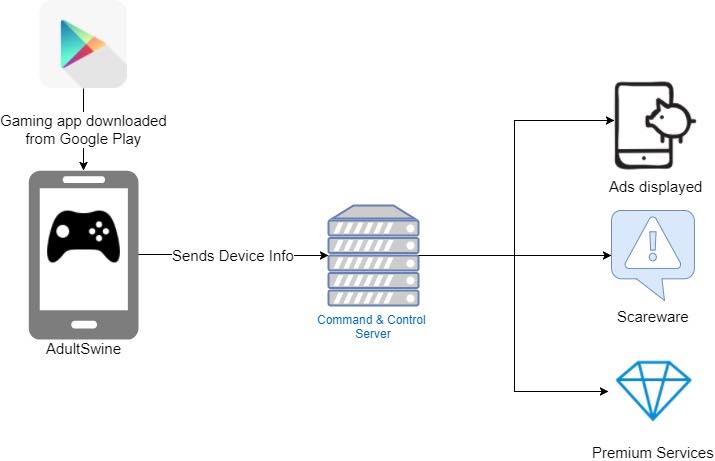
Fonctionnement d’AdultSwine
Trois éléments pouvaient s’afficher au sein des applications :
Check Point explique qu’AdultSwine se met en place une fois que l’application a été installée depuis le Google Play Store et lancée par l’utilisateur. Une connexion est ensuite effectuée sur des serveurs pour déterminer quel contenu va être affiché sur l’écran. Le vrai problème ici est que les applications concernées étaient pour la plupart destinées à des enfants.
Fort heureusement, Check Point a alerté Google qui s’est chargé de supprimer les 60 applications en question. « Nous avons supprimé les applications de Play Store, avons désactivé les comptes des développeurs et continuerons à montrer de forts avertissements à tous ceux qui les ont installées », a déclaré un porte-parole de Google à CNBC. « Nous apprécions le travail de Check Point pour assurer la sécurité des utilisateurs ».
La liste des 60 applications concernées est disponible sur le site de Check Point. Selon les données fournies par le Google Play Store, elles ont été téléchargées entre 3 et 7 millions de fois au total.
Google veut rendre beaucoup moins contraignant le changement de gestionnaire de mots de passe sur Android. Une nouvelle procédure permet...
L’Union européenne obtient enfin un accès à Claude Mythos 5, le puissant modèle IA spécialisé en...
L’une des fusions de trous noirs les plus déroutantes jamais détectées pourrait finalement s’expliquer sans bouleverser...
Google lance aujourd’hui l’application Gemini sur Windows, donnant accès à son assistant IA sans forcément passer par le...
Le Lucas Museum of Narrative Art s’apprête enfin à accueillir le public. Fondé par George Lucas et Mellody Hobson,...





Photo et vidéo

Photo et vidéo

Style de vie

Jeux

Photo et vidéo

Photo et vidéo
Utilitaires
Jeux
Jeux

Jeux

Drame

Indépendant
Comédie
Action et aventure
Comédie

Enfants / famille

Enfants / famille
Horreur



les devs étaient-ils responsable ou avaient-ils été berné par un code « malicieux » ?