Ne manquez plus aucune de nos publications :

Après Lenovo qui avait fait parler de lui et de son certificat Superfish, place à Dell. Le constructeur américain a intégré un certificat nommé « eDellRoot » et permet — officiellement du moins — à connaitre les différentes caractéristiques de la machine d’un utilisateur afin de l’aider rapidement en cas de problème. Le certificat en lui-même n’est pas dangereux, mais il contient une faille de sécurité importante qui permet à un hacker de réaliser plusieurs tâches malicieuses (attaque de l’homme du milieu, transformer une page Internet en une page pour faire du phishing, etc).
Dell a réagi et présente ses excuses. Le constructeur réitère que le certificat n’était pas intentionnel au départ, il était présent pour simplifier la vie des utilisateurs. Mais n’étant pas sécurisé, Dell a décidé de proposer un correctif pour le supprimer définitivement des PC concernés.
Le correctif se télécharge depuis cette adresse, Dell note qu’il ne réapparaîtra par la suite. Ce détail est mentionné parce que le certificat était revenu après le redémarrage avant que le correctif officiel ne sorte.
« Est-ce que mon PC est concerné par le certificat eDellRoot ? » peuvent se demander certains. Il suffit d’aller sur ce site pour avoir la réponse. Le message « You are vulnerable » (vous êtes vulnérable) ou « You are non vulnerable » (vous n’êtes pas vulnérable) s’affichera.
L’outil OpenCode a subi une intrusion qui a exposé les clés API de certains utilisateurs, permettant à des pirates...
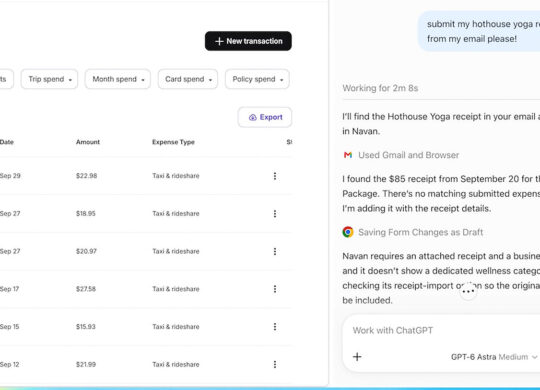
OpenAI renforce l’intégration de ChatGPT à Google Chrome : avec son extension installée, l’assistant IA peut exploiter le...

Transformer le poing surpuissant de Saitama en véritable projet d’ingénierie : c’est le défi un peu fou que s’est...

Nvidia élargit son offensive dans l’intelligence artificielle au-delà des GPU avec Nemotron 3.5, une nouvelle famille de...
Nscale vient d’essuyer un revers de taille au moment où l’entreprise britannique prépare son IPO (introduction en Bourse)....





Utilitaires
Utilitaires

Météo

Photo et vidéo

Navigation

Météo

Météo

Style de vie

Météo

Jeux

Action et aventure

Action et aventure

Drame

Horreur
Drame
Drame

Thriller
Drame
19 Oct. 2026 • 20:21