Ne manquez plus aucune de nos publications :

Plusieurs millions de smartphones Samsung sont touchés par une faille, elle se situe au niveau du clavier. Pour son clavier de base, Samsung utilise les prédictions de SwiftKey, un clavier alternatif. Le problème vient de cet élément.
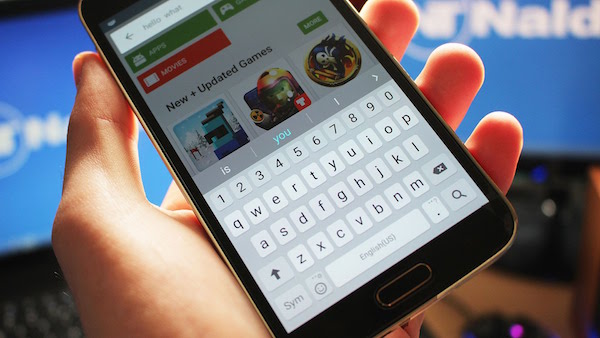
Quand Samsung a intégré la technologie de SwiftKey, le travail « a été mal fait », au point de laisser une faille. SwiftKey n’a rien à se reprocher, le problème vient bien de l’intégration faite par Samsung et non de la technologie en elle-même. Pour preuve, les utilisateurs qui passent par le clavier de SwiftKey directement ne sont pas concernés par cette faille de sécurité.
Si un utilisateur passe par le clavier de Samsung, un pirate peut accéder à ses données personnelles en exécutant un code. Il faut cependant que l’utilisateur soit connecté sur un réseau Wi-Fi usurpé et télécharge un pack de langue spécial. Si toutes ces opérations ont été réalisées, le pirate peut exécuter son code à distance.
Dans un communiqué transmis à Android Central, Samsung fait savoir que la sécurité est un élément très important. Le constructeur promet un correctif d’ici les prochains jours pour l’ensemble de ses utilisateurs.

Sony annonce un report pour la sortie de ses enceintes sans fil Pulse Elevate pour PlayStation. Elles devaient être disponibles le 12 novembre, mais...
Anthropic ajoute un tableur et des tableaux blancs collaboratifs à Claude. Lancés en bêta depuis hier, Sheets et Whiteboards...
Quatre mois après son lancement, Android 17 n’est installé que sur 1 % des appareils Android actifs. Les dernières statistiques...
Skydance confirme l’arrivée d’une offre groupée réunissant ses services de streaming HBO Max et Paramount+ au...
OpenAI aurait dépassé les 10 milliards de dollars de revenus sur un seul trimestre, une première pour le créateur de ChatGPT....






Musique

Navigation

Météo

Météo

Météo

Musique

Photo et vidéo

Utilitaires

Météo

Divertissement

Comédie

Comédie

Action et aventure

Action et aventure

Comédie

Comédie

Comédie

Comédie