Ne manquez plus aucune de nos publications :

Vous le savez, depuis toujours, le navigateur de Microsoft Internet Explorer est le plus ciblé par les attaques et est, de manière générale, le plus vulnérable. Les failles y sont en effet plutôt nombreuses (par rapport à Chrome ou Firefox par exemple, les deux autres « gros » navigateurs web) et chaque année, ce sont des dizaines de nouveaux exploits Zero Day (comprendre non encore dévoilés à ce jour) qui sont utilisés contre lui.

Et la première partie de l’année 2014 est, selon le cabinet d’analystes sécurité Bromium, toujours conforme à ce schéma. Internet Explorer est donc toujours en tête en nombre de failles Zero Day dévoilées. Il est donc devant Java (qui, pourtant, est souvent décrié pour sa sécurité), les autres navigateurs Internet et d’autres logiciels comme Flash ou Microsoft Office.
Toutefois, un aspect positif ressort malgré tout de tout cela : Microsoft est devenu bien plus réactif à boucher une faille déclarée. Pour les versions les plus récentes, le délai est de 7 jours pour IE11 et de 12 jours pour IE10, alors que pour IE7 et IE8 les problèmes étaient en moyenne réglés en 83 jours. Si vous souhaitez en savoir plus, n’hésitez pas à consulter le rapport des labos de recherche de Bromium qui rentre beaucoup plus dans les détails.
L’autorité italienne de protection des données inflige 805 millions d’euros d’amende à Meta pour l’accès de Facebook aux...

Maileva, une filiale de Docaposte appartenant au groupe La Poste, a été victime d’une cyberattaque ayant entraîné le vol des données...
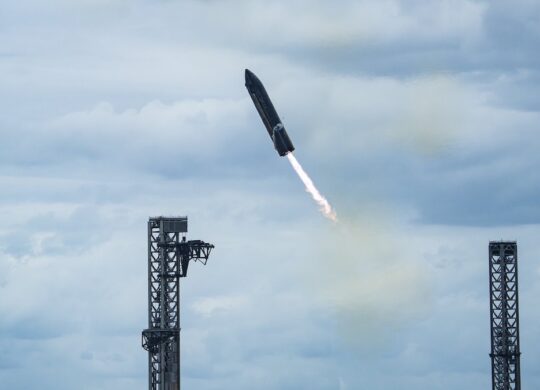
SpaceX a récupéré pour la première fois un vaisseau Starship avec les bras de sa tour de lancement. Après quatorze tours de la Terre, Ship 42 est...





Météo

Photo et vidéo

Météo

Navigation

Météo

Météo

Météo

Météo

Météo

Education
Comédie

Horreur

Comédie

Comédie

Thriller

Classiques

Comédie

Comédie
15 Nov. 2026 • 22:32
15 Nov. 2026 • 22:19

15 Nov. 2026 • 21:42