Ne manquez plus aucune de nos publications :

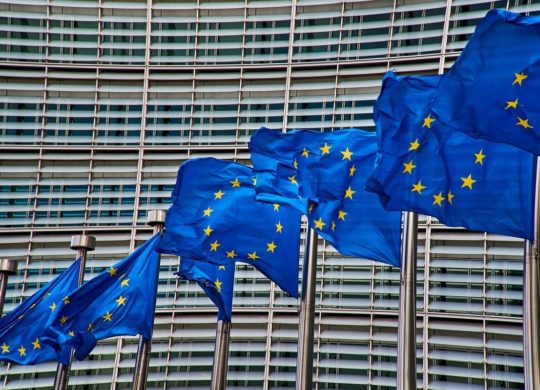
L’ONG Noyb dit avoir déposé deux plaintes contre le Parlement européen au nom de quatre employés qui l’accusent d’avoir compromis leurs données lors d’une cyberattaque, alors qu’il était conscient des vulnérabilités de son système.
« Plus de 8 000 membres du personnel » ont été touchés par la « violation massive », qui a exposé leurs « papiers d’identité, extraits de casier judiciaire, certificats de résidence ou de mariage », a indiqué l’association Noyb dans un communiqué.
Le Parlement européen a informé son personnel au début du mois de mai d’une intrusion dans sa plateforme de recrutement, après avoir saisi le Contrôleur européen de la protection des données (CEPD).
Noyb, qui réclame une amende administrative, a déposé ses plaintes auprès du CEPD pour des employés ou anciens employés, estimant que l’institution a mis en danger leur droit à la vie privée. L’association précise que les certificats de mariage peuvent révéler des orientations sexuelles, données sensibles spécialement protégées par la loi, comme la religion, l’appartenance ethnique et les opinions politiques.
L’un des plaignants, qui n’avait plus travaillé pour le Parlement européen depuis plusieurs années, s’est vu refuser une demande d’effacement faite après la violation.
Selon l’association, le Parlement européen conserve trop longtemps (10 ans) des documents qui ne lui sont pas nécessaires, ce qui ne « respecte pas les exigences du règlement sur la protection des données (RGPD) » mis en place en 2018. « Cette violation survient après des incidents de cybersécurité répétés dans les institutions de l’UE au cours de l’année écoulée », a déploré Lorea Mendiguren, une avocate spécialisée dans la protection des données au sein de Noyb.
En novembre 2023, le service informatique du Parlement européen avait conclu que sa cybersécurité « ne répondait pas encore aux normes de l’industrie » et n’était pas « totalement adaptée au niveau de menace » grandissant, selon Noyb. « Le Parlement a l’obligation de garantir des mesures de sécurité adéquates, étant donné que ses employés sont des cibles probables pour les acteurs malveillants », a-t-elle ajouté.
Selon l’ONG, le Parlement « n’a découvert la faille que plusieurs mois après qu’elle se soit produite et ne semble toujours pas en connaître la cause ».
La bataille des assistants intelligents autonomes prend une nouvelle dimension. ByteDance, maison mère de TikTok, préparerait le lancement de son propre...
United Airlines ferme la porte aux agents d’intelligence artificielle capables de réserver des vols à la place des voyageurs. La compagnie...

Le conseil d’administration de Nvidia s’est réuni pour examiner l’avenir de Jensen Huang. Selon le Wall Street Journal, il prépare...

Sony annonce un report pour la sortie de ses enceintes sans fil Pulse Elevate pour PlayStation. Elles devaient être disponibles le 12 novembre, mais un...
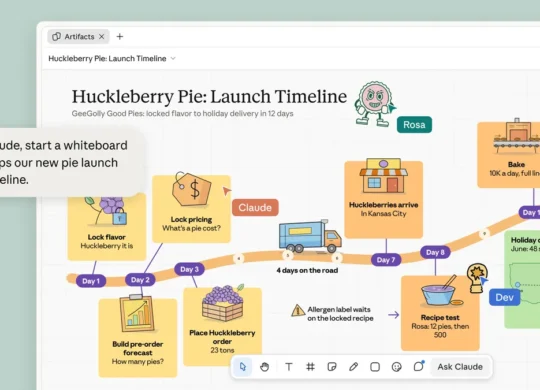
Anthropic ajoute un tableur et des tableaux blancs collaboratifs à Claude. Lancés en bêta depuis hier, Sheets et Whiteboards permettent de travailler...



Musique

Musique

Météo

Musique

Météo

Météo

Musique

Utilitaires

Musique

Musique

Drame

Action et aventure

Action et aventure

Comédie

Comédie

Comédie

Comédie

Action et aventure