
Ne manquez plus aucune de nos publications :

Des chercheurs en sécurité informatique de l’université de Tel Aviv ont découvert une faille de sécurité majeure sur nombre de modèles de Samsung Galaxy (Galaxy S8, Galaxy S9, Galaxy S10, Galaxy S20, Galaxy S21); Pire encore, cette faille toucherait la zone de stockage des données chiffrées, le TrustZone Operating System (TZOS) ! En d’autres termes, la vulnérabilité concerne principalement une zone de stockage de l’OS dans laquelle sont avant tout enregistrées des données sensibles voire très sensibles. La boulette.
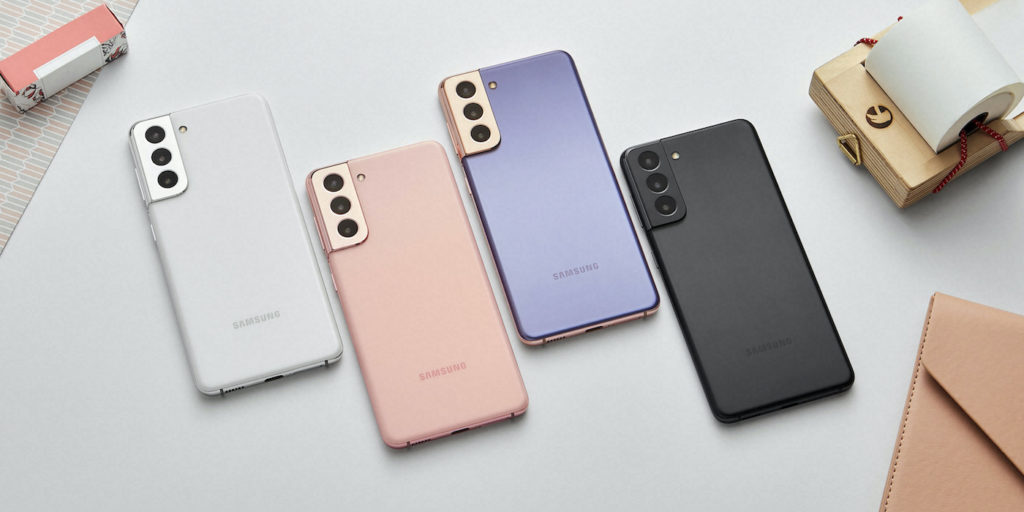
Si l’on en croit les chercheurs, un hacker mal intentionné pouvait parfaitement s’appuyer sur cette faille pour récupérer les mots de passe (chiffrés par défaut dans la « zone de confiance » ou contourner les systèmes d’authentification à deux facteurs. Les chercheurs ont prévu de détailler leurs découvertes dans un article qui sera diffusé lors des prochaines conférences Real World Crypto et USENIX Security.
Contacté par les chercheurs au moi de mai 2021, Samsung a vite réagi en proposant un correctif (encore faudra t-il faire la dernière mise à jour de sécurité sur les smartphones concernés). Avant cette date, la faille était présente dans plus d’une centaine de millions de smartphones Samsung.

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...





Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure









