
Ne manquez plus aucune de nos publications :

Une nouvelle faille de sécurité a été repérée au niveau du Bluetooth. Elle a pour nom BLURtooth et permet à une personne de se connecter à différents appareils.
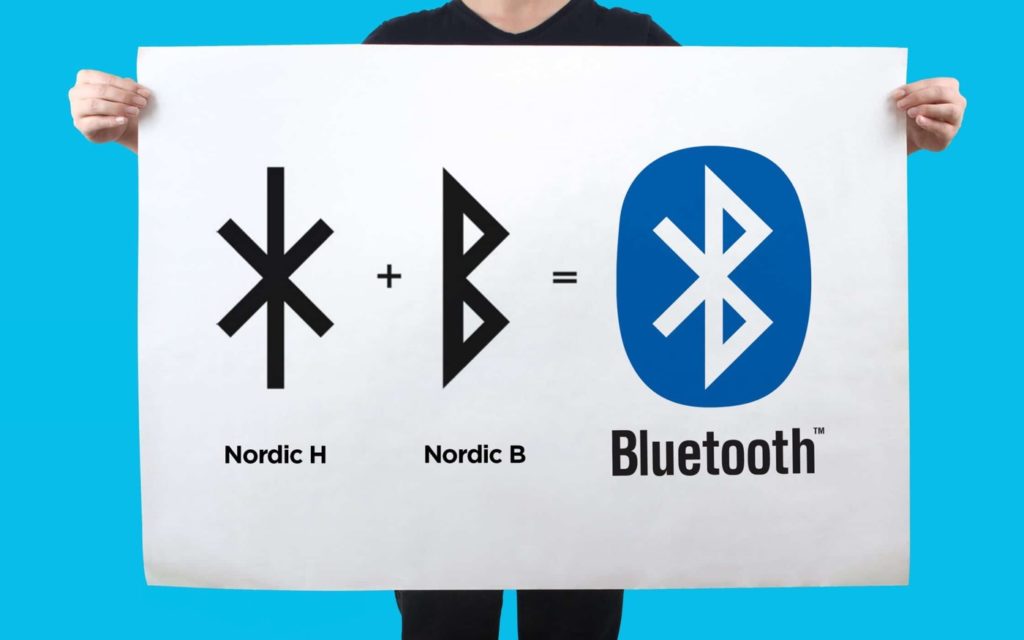
Bluetooth SIG, qui s’occupe du Bluetooth, a averti les constructeurs de cette faille de sécurité. Elle a été découverte par des chercheurs de l’école polytechnique fédérale de Lausanne et de l’université de Purdue.
La technique utilisée est celle du man-in-the-middle. Une personne a besoin d’un ordinateur qui doit être à proximité d’un appareil Bluetooth qui ne nécessite pas d’authentification et se connecter dessus. Une fois que c’est fait, il peut exploiter BLURtooth pour atteindre tous les autres appareils Bluetooth protégés qui sont liés au premier appareil Bluetooth. À partir de ce moment, l’auteur de l’attaque peut lancer différents programmes vers les différents appareils de la victime.
BLURtooth s’appuie sur CTKD (cross-transport key derivation), un composant Bluetooth qui prépare les clés d’authentification avant une connexion entre deux appareils. Le CTKD crée des clés d’authentification pour le Bluetooth BLE (courte portée) et le Bluetooth BR/EDR (plus rapide). Avec BLURtooth, le CTKD peut être manipulé et c’est pour cette raison que les règles de communication sont réécrites avec les autres appareils.
Apple, Samsung et tous les autres constructeurs étant avertis, il faut s’attendre à une mise à jour logicielle pour les smartphones et les autres appareils. En l’état, il n’y a pas grand-chose à faire pour se protéger.
Quelques heures avant la sortie de Grand Theft Auto VI (GTA 6), Sony annonce une mise à jour obligatoire de la PlayStation 5 pour être en mesure de...
L’Arcep publie son nouveau classement de la qualité des réseaux mobiles d’Orange, SFR, Bouygues Telecom et Free Mobile pour 2026. Après...
Comme prévu, SFR annonce aujourd’hui sa Box 10. L’une des principales nouveautés est le support du Wi-Fi 7. La Box 10+ de 2025 supportait...
OpenAI poursuit l’évolution de sa famille GPT-6 avec deux nouveaux modèles destinés aux utilisateurs qui travaillent avec des tâches complexes...






Jeux

Météo

Jeux

Jeux

Photo et vidéo

Navigation

Météo

Météo

Météo

Utilitaires

Drame

Domaine spécifique

Comédie

Drame
Drame

Drame

Comédie

Comédie




Un commentaire pour cet article :